Os números contam uma história que a maioria dos executivos preferia não ouvir. Enquanto as organizações se apressam a comprar subscrições empresariais de IA, 98% já têm colaboradores a utilizar aplicações de IA não autorizadas.
Entre esses colaboradores, 38% admitem partilhar informações profissionais sensíveis com ferramentas de IA sem autorização. Talvez o mais preocupante seja o facto de 81% dos colaboradores e 88% dos responsáveis pela segurança — precisamente as pessoas responsáveis por impedir este comportamento — afirmarem utilizar eles próprios ferramentas de IA não aprovadas.
Esta diferença entre a IA na estratégia empresarial e a realidade dos colaboradores criou aquilo a que os profissionais de segurança chamam "IA sombra", e o desafio está a acelerar. Entre 2023 e 2024, a adoção de aplicações de IA generativa pelos colaboradores cresceu de 74% para 96%. No entanto, apenas 31% das organizações estabeleceram políticas formais e abrangentes de IA para regular essa utilização.
Para os CIOs e CHROs, isto representa uma crise de governação que as aquisições, por si só, não conseguem resolver. A abordagem tradicional de "comprar a ferramenta certa e impor a sua utilização" falha quando os colaboradores conseguem aceder a capacidades comparáveis através de aplicações de consumo gratuitas. A questão que se coloca às equipas de liderança é como estabelecer controlo sem destruir os ganhos de produtividade que tornaram a IA atrativa em primeiro lugar.
A dimensão da utilização invisível de IA
A IA sombra difere dos desafios anteriores relacionados com as TI sombra, tanto em escala como em acessibilidade. Um colaborador não consegue configurar um servidor sombra ou um sistema de aquisições a partir do telemóvel durante a hora de almoço. Mas consegue perfeitamente colar dados confidenciais de clientes no ChatGPT ou no Claude para redigir um e-mail de resposta, escrever uma avaliação de desempenho ou analisar uma folha de cálculo.
Em março de 2024, 27,4% dos dados empresariais que os colaboradores introduziram em ferramentas de IA foram classificados como sensíveis, contra 10,7% no ano anterior. Não se trata apenas de volume, mas também de velocidade.
A natureza distribuída da adoção da IA torna insuficientes as abordagens tradicionais de monitorização. Ao contrário das instalações de software, que exigem privilégios de administrador, ou das ferramentas SaaS, que geram registos documentais de aquisição, a utilização de IA através de contas pessoais deixa uma pegada técnica mínima.
Nas organizações com níveis elevados de utilização de IA sombra, as violações de segurança resultaram no comprometimento de mais informações de identificação pessoal (65%) e na exposição de mais propriedade intelectual (40%), em comparação com organizações com níveis mais baixos de IA sombra, segundo o Relatório de 2025 da IBM sobre os custos de uma violação de dados. Estes incidentes também acrescentaram, em média, $670,000 aos custos das violações.
Quando os colaboradores processam dados de RH, informações financeiras ou registos de clientes através de ferramentas de IA para consumidores, as organizações perdem a cadeia de custódia. Não conseguem demonstrar conformidade com os regulamentos de proteção de dados, auditar que informações saíram da organização nem garantir a eliminação quando exigida por lei.
A concentração do risco é particularmente acentuada nas organizações mais pequenas. As empresas com 11 a 50 colaboradores apresentaram a maior densidade de utilização de IA sombra, com uma média de 269 ferramentas de IA não autorizadas por cada 1.000 colaboradores.
Mesmo as organizações de média dimensão, com 500 a 1.000 colaboradores, tinham cerca de 200 ferramentas de IA sombra por cada 1.000 utilizadores. Não se trata de experiências temporárias: algumas aplicações de IA sombra apresentam durações medianas de utilização superiores a 400 dias de uso contínuo sem aprovação ou supervisão formais.
Esta é uma das realidades mais comuns atualmente: a adoção da IA já está a acontecer, quer a liderança se tenha preparado para isso ou não. A pior resposta é tentar pará-la. Isso gera ainda mais utilização clandestina e corrói a confiança.
Mentalidade de rapidez versus segurança
Investigações recentes revelam uma verdade desconfortável sobre as atitudes dos colaboradores em relação à governação da IA. Entre os trabalhadores, 60% concordam que utilizar ferramentas de IA não autorizadas vale a pena, tendo em conta os riscos de segurança, se isso os ajudar a trabalhar mais depressa ou a cumprir prazos. Outros 21% acreditam que o empregador "faria vista grossa" à utilização de ferramentas de IA não aprovadas, desde que o trabalho fosse concluído a tempo.
Este cálculo varia consoante o nível hierárquico da organização. Entre presidentes e executivos de nível C, 69% acreditam que a rapidez se sobrepõe às preocupações de privacidade ou segurança. Ao nível de diretor ou vice-presidente sénior, esse valor é de 66%. Em contrapartida, apenas 37% das pessoas em funções administrativas e 38% em cargos executivos juniores partilham esta opinião.
As pessoas com maior autoridade para alterar as políticas de governação são as mais propensas a ignorá-las.
Os dados que os colaboradores partilham refletem esta tolerância ao risco. Um terço partilhou investigação ou conjuntos de dados através de ferramentas de IA não autorizadas, mais de um quarto partilhou dados de colaboradores, incluindo nomes, informações salariais ou dados de desempenho, e 23% partilhou demonstrações financeiras ou dados de vendas.
Porque falha o bloqueio
As organizações que tentam resolver a IA sombra através de restrições estão a descobrir um problema fundamental. Os trabalhadores encontram formas de contornar as restrições para aceder a aplicações bloqueadas. O bloqueio não elimina o comportamento; apenas o empurra ainda mais para a clandestinidade e elimina a visibilidade.
As pessoas da sua organização estão a utilizá-la. Utilizam-na constantemente. Por isso, talvez tenha de declarar aquilo a que chamo amnistia da IA, dizendo: saiam da escuridão e mostrem-nos o que estão a utilizar com a IA. Sabe, utilizem as ferramentas preferenciais que estão protegidas, não treinem o modelo, mantenham tudo seguro. Mas saiam das sombras, chega de IA sombra. Têm amnistia. Não nos importaremos que tenham utilizado isto no passado. Decidimos que simplesmente não nos importaremos. Mas, por favor, tragam-na para a luz e vamos perceber como fazer isto em conjunto.

A lacuna de conhecimento agrava este desafio. Embora 40% dos trabalhadores se recordem de ter recebido formação em IA, 40% continuam a utilizar diariamente ferramentas não aprovadas. Ainda mais paradoxalmente, os investigadores descobriram uma correlação positiva entre os utilizadores que afirmam compreender os requisitos de segurança da IA e a utilização regular de ferramentas de IA não aprovadas.
À medida que aumenta o conhecimento dos trabalhadores sobre os riscos da IA, aumenta também a sua confiança para fazer juízos sobre esse risco — mesmo à custa do cumprimento das políticas da empresa.
Isto sugere que a formação de sensibilização para a segurança é insuficiente como salvaguarda. Menos de metade dos trabalhadores afirma conhecer e compreender as políticas das suas empresas relativas à utilização da IA. As políticas existentes frequentemente não abordam as razões práticas que levam, desde logo, os trabalhadores a recorrer à IA sombra.
Construir um quadro prático de governação da IA
A Associação de Auditoria e Controlo de Sistemas de Informação desenvolveu orientações para ajudar as organizações a abordar todo o ciclo de vida da gestão da IA. De acordo com a investigação da ISACA, apenas 31% das organizações dispõem de políticas formais e abrangentes para a IA, apesar de 83% dos profissionais de TI e de negócios acreditarem que os trabalhadores das suas organizações utilizam IA.
«Os melhores quadros começam pelo reconhecimento», afirmou Evans. «Primeiro, um inventário de onde a IA já está a ser utilizada e porquê. Segundo, definir limites claros — que dados são permitidos, que ferramentas são aprovadas e onde é necessária supervisão humana. Terceiro, atribuir responsabilidades: quem responde pelos resultados quando a IA informa decisões. A governação deve permitir rapidez de forma segura, não atrasar as equipas. Quando é bem executada, transforma a experimentação informal numa execução repetível e responsável.»
A ISACA recomenda adaptar o quadro COBIT — tradicionalmente utilizado para a governação das TI — para abordar os desafios específicos da IA. Esta abordagem funciona porque a maioria das organizações já dispõe de estruturas de governação baseadas no COBIT, tornando a governação da IA uma extensão, em vez de uma reconstrução completa.
Vejamos então os passos envolvidos:
Have an account? Log In
Alinhamento estratégico
Garante que as iniciativas de IA estão diretamente ligadas aos objetivos empresariais, em vez de existirem como projetos tecnológicos autónomos. Isto significa perguntar não "o que pode a IA fazer?", mas sim "que problemas empresariais precisam de ser resolvidos e poderá a IA ajudar?"
Inventário e classificação de riscos
Catalogar as ferramentas de IA existentes — autorizadas e não autorizadas — e classificá-las por nível de risco. Um bot de conversação de atendimento ao cliente que processa pedidos de rotina apresenta riscos diferentes dos de uma ferramenta de IA que analisa dados de desempenho dos trabalhadores ou projeções financeiras. Esta classificação determina os níveis de governação adequados para diferentes ferramentas e casos de utilização.
Integrar a gestão dos riscos da IA nos processos organizacionais existentes.
A integração com os processos de desenvolvimento de software, gestão de projetos e gestão da mudança garante que o risco é avaliado numa fase inicial e com frequência. Do ponto de vista da privacidade e da governação dos dados, o acompanhamento adequado dos ativos, dos dados e dos modelos proporciona uma visão holística da utilização da IA. Os processos de gestão de riscos de terceiros devem acompanhar quais os fornecedores que utilizam IA e de que forma a protegem.
Estabelecer limites para os dados
As organizações precisam de políticas explícitas que definam quais as informações que podem e não podem ser processadas através de sistemas de IA. Estes limites funcionam normalmente segundo um sistema hierarquizado: as informações públicas podem ser utilizadas em qualquer ferramenta de IA, as informações internas exigem soluções empresariais com acordos de proteção de dados e as informações confidenciais estão restringidas a ambientes de IA específicos e sujeitos a uma monitorização rigorosa.
O quadro salienta que a governação da IA deve ser abrangente, supervisionando todo o ciclo de vida da IA, do início ao fim. Isto inclui a recolha dos metadados relevantes em cada etapa, garantindo que o quadro de governação abrange todos os aspetos do desenvolvimento, implementação e monitorização dos modelos.
A governação da IA deve proporcionar visibilidade total de todos os modelos de IA em todo o ecossistema empresarial, promovendo a transparência e permitindo que as partes interessadas compreendam como os modelos são criados, utilizados e geridos.
Passos práticos para começar
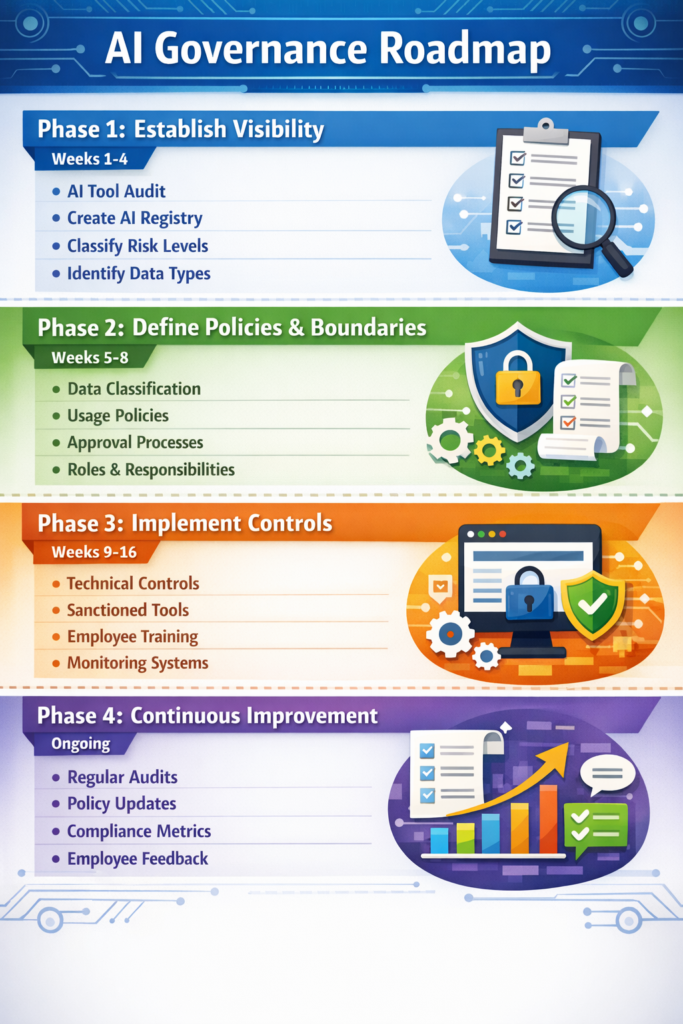
As organizações não precisam de implementar um quadro de governação completo de um dia para o outro. A abordagem da ISACA sugere uma implementação faseada:
Fase 1: Estabelecer a visibilidade (semanas 1-4)
- Realizar uma auditoria às ferramentas de IA em todos os departamentos
- Criar um registo de IA que exija aos colaboradores que documentem quais as ferramentas que utilizam e para que fins
- Classificar as ferramentas por nível de risco (baixo, médio, elevado, crítico)
- Identificar os tipos de dados processados através de cada ferramenta
Fase 2: Definir políticas e limites (semanas 5-8)
- Desenvolver normas claras de classificação de dados (públicos, internos, confidenciais, restritos)
- Criar políticas de utilização por níveis, associando os níveis de risco das ferramentas à sensibilidade dos dados
- Estabelecer processos de aprovação para pedidos de novas ferramentas de IA
- Definir funções e responsabilidades (quem aprova o quê, quem monitoriza a conformidade)
Fase 3: Implementar controlos (semanas 9-16)
- Implementar controlos técnicos (prevenção da perda de dados, gestão de acessos)
- Disponibilizar alternativas autorizadas às ferramentas de IA sombra habitualmente utilizadas
- Lançar formação para os colaboradores sobre as ferramentas aprovadas e as políticas de tratamento de dados
- Estabelecer sistemas de monitorização de padrões anómalos de utilização da IA
Fase 4: Melhoria contínua (em permanência)
- Realizar auditorias regulares (recomenda-se trimestralmente) à utilização não autorizada de IA
- Rever e atualizar as políticas à medida que as capacidades da IA evoluem
- Medir as taxas de conformidade e a eficácia da governação
- Recolher feedback dos colaboradores sobre lacunas nas ferramentas e dificuldades na aplicação das políticas
A chave consiste em tratar a governação da IA como um produto com responsabilidades próprias, em vez de a considerar um documento de políticas. Tal como as organizações têm Diretores de Segurança com equipas responsáveis pela gestão da segurança, uma governação eficaz da IA exige alguém — seja um Diretor de IA, um Diretor de Dados ou uma equipa dedicada à governação da IA — responsável por manter o quadro como um sistema vivo.
Ambientes isolados de IA para experimentação segura
Talvez o desenvolvimento mais significativo na governação da IA sombra seja o conceito de «ambientes isolados de IA» ou ambientes controlados onde os colaboradores podem experimentar as capacidades da IA sem colocar dados sensíveis em risco.
Os ambientes isolados reconhecem uma verdade fundamental: os colaboradores utilizam a IA sombra porque esta os ajuda a trabalhar melhor. Bloquear o acesso sem disponibilizar alternativas não elimina a necessidade.
A Universidade de Harvard foi pioneira nesta abordagem quando docentes e investigadores precisaram de ter acesso seguro a grandes modelos de linguagem sem correr o risco de fuga de dados para fornecedores externos. A universidade lançou um ambiente isolado de IA seguro compatível com GPT-3.5, GPT-4, Claude 2 e PaLM 2 Bison.
Mais de 50 utilizadores-piloto recorreram ao ambiente isolado para testar a IA no ensino e na investigação, protegendo simultaneamente os dados confidenciais. Os testes controlados também contribuíram para as decisões de aquisição de Harvard relativas a futuras integrações de IA.
O governo do Massachusetts criou ambientes isolados semelhantes, utilizando uma infraestrutura da AWS para ferramentas de IA, incluindo chatbots e sistemas de contratação pública. Estes sistemas permitiram uma experimentação segura e de baixo risco, simplificando os serviços e contribuindo para estratégias mais abrangentes de adoção da IA. Cidades como Nova Jérsia e Washington D.C. implementaram abordagens comparáveis utilizando a Azure.
No setor financeiro, a Autoridade de Conduta Financeira do Reino Unido estabeleceu uma parceria com a NVIDIA para criar aquilo a que chamou um «ambiente isolado superpotenciado», proporcionando às empresas acesso a modelos de IA, conjuntos de dados e orientações regulamentares. O ambiente isolado facilitou a inovação na deteção de fraude, na gestão de riscos e na automatização, assegurando simultaneamente a conformidade e a supervisão.
O conceito de um ambiente de testes isolado cria espaços designados onde as equipas podem testar ferramentas de IA para casos de utilização específicos, utilizando dados sanitizados. Uma equipa financeira pode experimentar modelos de previsão com tecnologia de IA, utilizando dados históricos dos quais foram removidos os identificadores dos clientes. Uma equipa de RH pode testar ferramentas de análise de currículos, utilizando perfis de candidatos sintéticos. O marketing pode criar protótipos de conceitos de campanhas sem partilhar informações sobre produtos ainda não lançados.
Estes ambientes cumprem uma dupla finalidade. Satisfazem o desejo dos colaboradores de ter capacidades de IA, ao mesmo tempo que proporcionam às equipas de TI e de conformidade ambientes de teste controlados para avaliar novas ferramentas antes da implementação na empresa.
Quando uma equipa identifica um caso de utilização de IA valioso num ambiente de testes isolado, a organização pode avaliar devidamente a ferramenta e negociar acordos adequados de proteção de dados antes de uma implementação mais abrangente.
O papel do CHRO na governação da IA
Embora os CIO liderem normalmente as iniciativas de governação da IA, os CHRO desempenham um papel igualmente crítico que é frequentemente subestimado. A IA sombra não é apenas um problema tecnológico; é também um problema relacionado com as pessoas, enraizado na forma como os colaboradores trabalham, nas pressões de produtividade que enfrentam e na confiança que depositam nas ferramentas oficiais para satisfazer as suas necessidades.
Os CHRO têm de abordar as dinâmicas culturais que impulsionam a adoção da IA sombra. Quando os colaboradores acreditam que pedir acesso a novas ferramentas de IA irá desencadear um processo de aquisição de seis meses, procuram soluções alternativas. Quando encaram as políticas de TI como obstáculos à produtividade, em vez de uma gestão legítima dos riscos, acontece o mesmo.
Isto exige que os CHRO defendam estruturas de governação que equilibrem a segurança com a facilidade de utilização. Um sistema que exige quinze etapas de aprovação para utilizar uma ferramenta de escrita com IA irá falhar, independentemente do seu nível de segurança teórico. Os colaboradores irão simplesmente utilizar o ChatGPT em vez disso e nunca o mencionarão. Uma governação eficaz torna o caminho certo no caminho mais fácil.
Os CHRO também são responsáveis pela gestão da mudança necessária para alterar o comportamento dos colaboradores, passando da IA sombra para alternativas autorizadas. Isto envolve comunicar a importância da governação, dar formação sobre as ferramentas aprovadas e criar canais claros para que os colaboradores possam solicitar novas capacidades quando as ferramentas atuais não respondem às suas necessidades.
O aspeto da gestão do desempenho também não pode ser ignorado. As organizações têm de decidir como lidar com os colaboradores que violam as políticas de utilização da IA. Um número crescente de colaboradores confia mais nas ferramentas de IA do que nos seus gestores ou colegas, o que indica uma mudança na confiança, passando das relações humanas para a tecnologia. Esta dinâmica de confiança torna a aplicação das regras mais complexa. Uma abordagem demasiado severa fará com que os colaboradores ocultem a utilização da IA de forma ainda mais cuidadosa; uma abordagem demasiado permissiva fará com que as políticas percam o significado.
Sistemas de monitorização que funcionam
Uma monitorização eficaz da IA exige um equilíbrio entre as necessidades de segurança, as preocupações com a privacidade e a confiança dos colaboradores. As abordagens mais eficazes concentram-se na circulação de dados, e não no comportamento individual. Os sistemas monitorizam grandes volumes de informações potencialmente sensíveis que sejam copiados para áreas de transferência ou carregados para sites externos — padrões que indicam uma possível fuga de dados, em vez de trabalho de rotina.
O contexto é extremamente importante na monitorização. Um engenheiro que cola código numa ferramenta de IA pode estar a procurar ajuda para corrigir erros ou pode estar a partilhar algoritmos proprietários. O sistema de monitorização precisa de compreender a diferença, frequentemente através de sistemas de classificação de dados que assinalam os repositórios de código sensíveis de forma diferente dos projetos de código aberto.
Algumas organizações estão a implementar sistemas de formação "no momento certo" que intervêm quando é detetado um comportamento de risco. Se um colaborador tentar colar o que parece ser informação de clientes numa ferramenta de IA externa, o sistema gera um aviso que explica as políticas de proteção de dados e o orienta para alternativas aprovadas. Desta forma, proporciona formação sem penalizar e oferece uma alternativa antes de ocorrerem violações das políticas.
A questão da aquisição
Um fator significativo da IA sombra é a fricção no processo de aquisição. Os colaboradores podem criar uma conta do ChatGPT ou do Claude em poucos minutos e começar a trabalhar. Obter a aprovação, aquisição e implementação de uma ferramenta de IA empresarial por parte das TI pode demorar meses. Esta diferença de prazos garante a adoção da IA sombra.
As organizações que olham para o futuro estão a criar processos de aquisição acelerados para ferramentas de IA que cumprem determinados critérios. Se uma ferramenta não exigir acesso a dados sensíveis, não se integrar com sistemas essenciais e se destinar a um número limitado de utilizadores, a aprovação pode ocorrer em dias, em vez de meses. Isto reduz o incentivo à utilização não autorizada, mantendo simultaneamente uma supervisão adequada para implementações de maior risco.
Algumas organizações estão a adotar "bibliotecas de ferramentas de IA", catálogos pré-aprovados de serviços de IA aos quais os colaboradores podem aceder imediatamente através de acordos empresariais. Em vez de negociar contratos para cada nova ferramenta de IA, as TI estabelecem acordos-quadro com os principais fornecedores e os colaboradores podem ativar o acesso conforme necessário. Isto proporciona a rapidez da IA sombra com a governação das ferramentas autorizadas.
More Articles
Onde a governação fica aquém
As atuais estruturas de governação da IA têm dificuldades com vários desafios emergentes. O primeiro é a capacidade crescente das ferramentas de IA integradas noutro software. O Microsoft Copilot integra-se diretamente no Office 365, as funcionalidades de IA da Adobe estão inseridas no Creative Cloud e o Salesforce Einstein funciona nos fluxos de trabalho de CRM. Estas capacidades de IA "invisíveis" não são identificadas como ferramentas distintas que exigem governação, mas processam quantidades significativas de dados empresariais.
O segundo desafio envolve os dispositivos pessoais. Muitas organizações têm políticas de utilização de dispositivos próprios que permitem aos funcionários aceder ao e-mail e aos documentos de trabalho a partir de telemóveis e computadores portáteis pessoais. Quando esses dispositivos têm assistentes de IA — Siri, Google Assistant ou ferramentas de terceiros — capazes de aceder a dados de trabalho, a monitorização baseada na rede tradicional torna-se ineficaz.
O terceiro desafio consiste em distinguir entre a utilização da IA e a dependência da IA. Os quadros de governação podem controlar as ferramentas a que os funcionários acedem, mas têm dificuldade em abordar se os funcionários estão a desenvolver competências adequadas de pensamento crítico ou a tornar-se excessivamente dependentes dos resultados da IA. Um funcionário que utiliza a IA para redigir todos os e-mails pode não estar a violar nenhuma política, ao mesmo tempo que desenvolve as suas competências de escrita a uma fração do ritmo anterior à IA.
Como é o sucesso
As organizações que conseguem gerir com êxito a utilização da IA sem prejudicar a produtividade partilham várias características.
- Estabelecem políticas claras e simples que os funcionários conseguem compreender e seguir sem interpretação jurídica.
- Disponibilizam alternativas autorizadas que respondem genuinamente às necessidades dos funcionários, em vez de substitutos inferiores que levam as pessoas a regressar a ferramentas não autorizadas.
- Criam mecanismos de feedback através dos quais os funcionários podem comunicar lacunas nas ferramentas aprovadas ou solicitar novas capacidades.
- Tratam a governação como uma conversa contínua, e não como um manual de regras estático.
A comunicação regular sobre a razão da existência das políticas, os riscos que mitigam e a forma como evoluem mantém a adesão dos funcionários. Quando os funcionários compreendem que a governação os protege de responsabilidades legais, de violações de dados que poderiam comprometer as suas próprias informações e de infrações regulamentares, a conformidade torna-se parte da cultura, em vez de ser imposta.
As organizações que enfrentam dificuldades com a IA paralela apresentam frequentemente características opostas:
- Políticas complexas que exigem interpretação jurídica
- Ferramentas aprovadas que ficam atrás das ofertas para consumidores em termos de capacidades e facilidade de utilização
- Comunicação unidirecional, na qual o departamento de TI impõe políticas sem explicar a sua razão de ser nem solicitar feedback.
O caminho a seguir
A IA paralela não desaparecerá. As ferramentas de IA para consumidores continuarão a melhorar em termos de capacidades e acessibilidade, tornando-se permanentemente atrativas para os funcionários que procuram ganhos de produtividade. O desafio da governação não consiste em eliminar a IA paralela, mas em orientar a adoção da IA para sistemas geridos que protejam tanto os interesses da organização como a produtividade dos funcionários.
Isto exige uma parceria entre CIOs, CHROs e líderes empresariais para criar quadros que funcionem na prática, em vez de apenas em documentos de políticas. Exige investimento em ferramentas aprovadas que concorram efetivamente com as alternativas para consumidores, em vez de servirem como substitutos burocráticos. Exige confiança de que os funcionários tomarão boas decisões quando receberem orientações claras, e de que a liderança disponibilizará os recursos necessários para trabalhar eficazmente dentro dos limites da governação.
A alternativa é uma crescente desconexão entre a política oficial e a prática real, em que a utilização da IA paralela continua a expandir-se de formas que as organizações não conseguem ver nem gerir. Em 2025, os dados mostraram que se esperava que aproximadamente um terço dos projetos empresariais de IA generativa estagnasse devido à fraca qualidade dos dados, a controlos de risco inadequados, ao aumento dos custos ou a um valor empresarial pouco claro. A investigação indica que, no total, mais de 80% dos projetos de IA falham.