

10 najlepszych narzędzi AI do zapewniania zgodności z przepisami — recenzja na 2026 rok

10 Lista najlepszych narzędzi AI do zapewniania zgodności


Spełnianie wymogów dotyczących zgodności jest trudniejsze niż kiedykolwiek. Przepisy się zmieniają, dokumentacja się gromadzi, a nawet niewielkie luki mogą stwarzać poważne ryzyko. Wiele zespołów poświęca więcej czasu na śledzenie zasad niż na ich faktyczne stosowanie. Narzędzia AI do zapewniania zgodności pomagają zmniejszyć to obciążenie, monitorując wymagania, wskazując problemy i wspierając spójny nadzór nad procesami.
Na podstawie moich doświadczeń z testowaniem tych platform mogę stwierdzić, że odpowiednie narzędzie może znacząco usprawnić zarządzanie zgodnością. Pomagają one porządkować informacje, ograniczać liczbę ręcznych kontroli i zapewniają lepszy wgląd w potencjalne ryzyko. Przeanalizowałem szeroki wybór rozwiązań, aby przedstawić uczciwy i praktyczny przegląd tego, co działa i dlaczego.
W tym artykule znajdziesz moje najlepsze propozycje wraz z ich najważniejszymi funkcjami, zaletami i ograniczeniami. Niezależnie od tego, czy Twój zespół tworzy nowy proces zapewniania zgodności, czy udoskonala już istniejący, znajdziesz tu rozwiązania, które pomogą Ci osiągnąć założone cele.
Why Trust Our Software Recommendations
Our team has been testing and reviewing software since 2012. As HR experts ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria. We also draw on insights from industry thought leaders and practicing HR experts.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
Tabela porównawcza narzędzi AI do zapewniania zgodności
Ta tabela porównawcza podsumowuje informacje o cenach wybranych przeze mnie najlepszych narzędzi AI do zapewniania zgodności:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie zapewniające widoczność zgodności w przedsiębiorstwie | Dostępne bezpłatne demo | Cena na zapytanie | Website | |
| 2 | Najlepszy do uzyskiwania informacji o globalnej zgodności | Dostępne bezpłatne demo | Od $49/kontraktora/miesiąc | Website | |
| 3 | Najlepsze rozwiązanie do zintegrowanych pulpitów zgodności | Dostępna bezpłatna wersja demonstracyjna | Ceny na żądanie | Website | |
| 4 | Najlepszy do zgodności z SOC 2 | Dostępne bezpłatne demo i bezpłatny okres próbny | Cennik dostępny na żądanie | Website | |
| 5 | Najlepsze rozwiązanie do konfigurowalnych przepływów pracy | Dostępne bezpłatne demo | Wycena na życzenie | Website | |
| 6 | Najlepszy do zarządzania prywatnością | Dostępna bezpłatna wersja demonstracyjna | Cena na życzenie | Website | |
| 7 | Najlepsze do weryfikacji przeszłości opartej na AI | Dostępne bezpłatne demo | Od $29.99/raport | Website | |
| 8 | Najlepsze do zarządzania zgodnością w startupach | Dostępna bezpłatna demonstracja | Cena na żądanie | Website | |
| 9 | Najlepsze rozwiązanie do szybkich audytów zgodności | Not available | Ceny na żądanie | Website | |
| 10 | Najlepsze rozwiązanie do ciągłego monitorowania | Dostępna bezpłatna wersja demonstracyjna | Cena na życzenie | Website |
Recenzje najlepszych narzędzi AI do zapewniania zgodności
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi AI do zapewniania zgodności, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci wybrać najlepsze rozwiązanie.
Najlepsze rozwiązanie zapewniające widoczność zgodności w przedsiębiorstwie
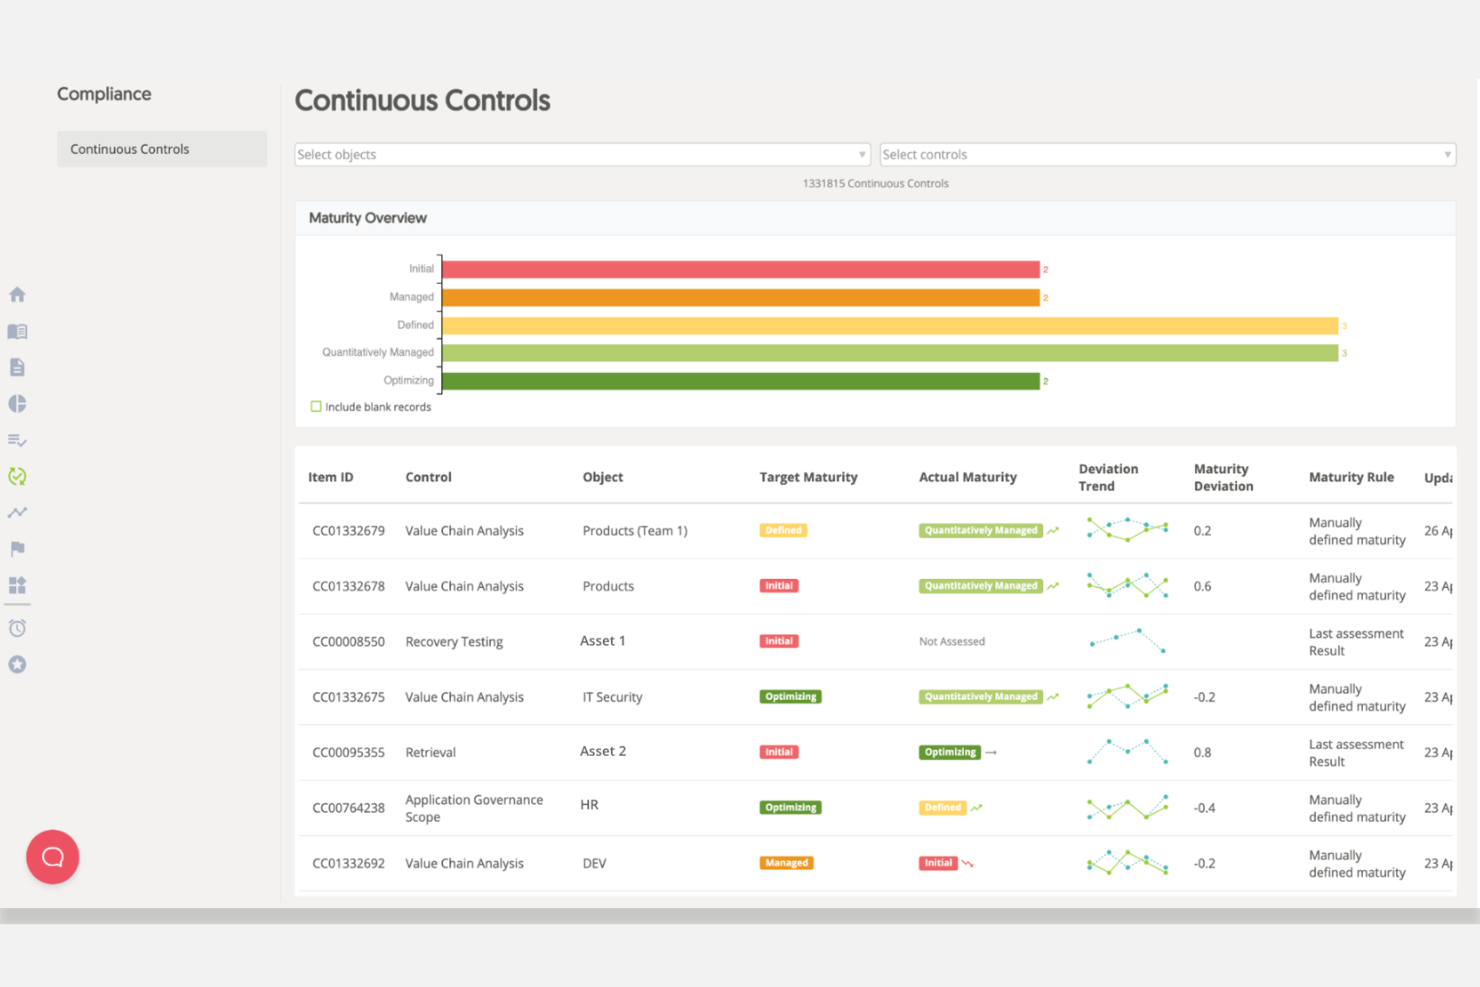
Mitratech Alyne znalazło się na mojej liście ze względu na koncentrację na widoczności zgodności w przedsiębiorstwie. Polecam je liderom ds. zgodności, którzy potrzebują ciągłego monitorowania i ocen ryzyka w złożonych, rozproszonych środowiskach. Z mojego doświadczenia wynika, że wyróżniają je działające w czasie rzeczywistym ramy kontroli oraz przejrzyste pulpity, które pozwalają zespołom identyfikować luki w zakresie zgodności, zanim się pogłębią. Szczególnie podoba mi się gotowe mapowanie na najważniejsze globalne regulacje.
Najlepsze zastosowania Alyne
- Przedsiębiorstwa zarządzające globalnymi ramami zgodności i ryzyka
- Zespoły ds. zgodności potrzebujące widoczności w czasie rzeczywistym i mapowania kontroli
Kiedy Alyne nie sprawdzi się najlepiej
- Małe firmy o nieskomplikowanych potrzebach w zakresie zgodności
- Zespoły poszukujące wysoce konfigurowalnych, niszowych procesów zgodności
Co wyróżnia Alyne
Alyne opiera się na monitorowaniu zgodności w czasie rzeczywistym, a nie na ręcznych audytach lub okresowych przeglądach. W przeciwieństwie do narzędzi takich jak ServiceNow czy RSA Archer wymaga korzystania z aktualnych pulpitów, które sygnalizują pojawiające się problemy i bezpośrednio mapują kontrole na regulacje. W praktyce sprawdza się to w organizacjach, które chcą identyfikować i usuwać luki, zanim przerodzą się one w ryzyko. Alyne działa najlepiej wtedy, gdy potrzebny jest proaktywny nadzór, a nie tylko prosta dokumentacja.
Kompromisy związane z Alyne
Alyne optymalizuje standaryzację w dużych i złożonych organizacjach, dlatego lepiej sprawdza się w zespołach działających w ramach jasno określonych ram zgodności.
Pros and Cons
Pros:
- Obsługa wielu języków pomaga globalnym zespołom ds. zgodności
- Pulpity w czasie rzeczywistym pokazują ryzyko i stan zgodności
- Gotowe szablony przyspieszają oceny i przeglądy kontroli
Cons:
- Niektóre procesy mogą sprawiać wrażenie mniej responsywnych
- Niektóre standardowe mapowania wymagają ręcznej weryfikacji
Najlepszy do uzyskiwania informacji o globalnej zgodności
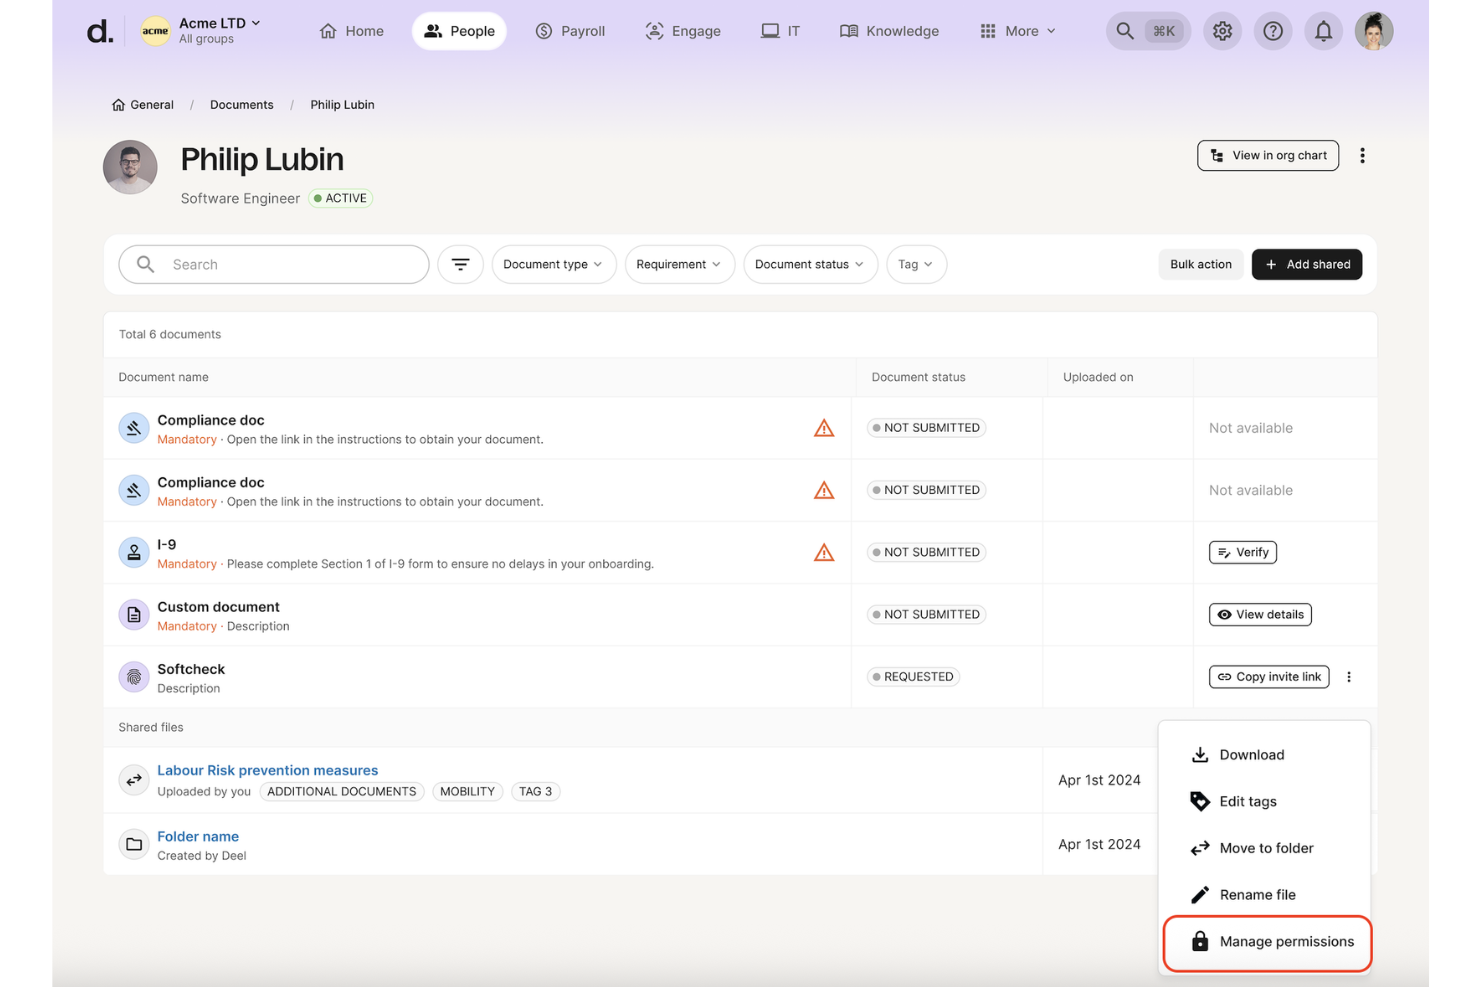
Deel HR znajduje się na mojej krótkiej liście, ponieważ zapewnia zespołom pełną jasność w zakresie zgodności globalnego zatrudnienia z przepisami. Polecam go, gdy potrzebujesz konkretnych wskazówek dotyczących zatrudniania, umów i zasad obowiązujących w poszczególnych krajach w miarę rozszerzania działalności lub zwiększania liczby pracowników. Tym, co wyróżnia Deel HR, jest silnik reguł, który automatycznie wykrywa lokalne wymagania i ryzyka natychmiast po rozpoczęciu działalności w nowym kraju. Podoba mi się, że w każdym procesie zatrudniania wbudowane są przejrzyste alerty dotyczące zgodności oraz rekomendacje.
Najlepsze zastosowania Deel HR
- Zespoły HR, prawne i operacyjne zatrudniające pracowników w wielu krajach
- Organizacje poszukujące szczegółowych, automatycznych kontroli zgodności przy zatrudnianiu na całym świecie
Deel HR nie sprawdzi się najlepiej w przypadku
- Zespołów prowadzących działalność tylko w jednym kraju
- Firm potrzebujących zaawansowanej automatyzacji procesów wykraczającej poza zgodność z przepisami
Co wyróżnia Deel HR
Deel HR wyróżnia się tym, że wbudowuje wskazówki dotyczące zgodności z przepisami bezpośrednio w każdy etap cyklu życia pracownika. Zamiast traktować zgodność jako oddzielną listę kontrolną, najlepiej sprawdza się wtedy, gdy chcesz, aby wymagania były automatycznie przedstawiane w miarę rozszerzania działalności na nowe kraje.
W porównaniu z rozwiązaniami takimi jak Rippling lub tradycyjne pakiety HR, Deel HR zakłada zarządzanie zgodnością w tym samym systemie, w którym obsługujesz umowy i wdrażanie pracowników. Uważam, że możesz na pierwszy rzut oka zobaczyć globalny status zgodności, bez przełączania się między rejestrami zasad a zewnętrznymi narzędziami.
Kompromisy związane z Deel HR
Deel HR optymalizuje przejrzystość zgodności i automatyzację dostosowaną do poszczególnych krajów, ale w zamian tracisz elastyczność w projektowaniu w pełni niestandardowych procesów HR lub kierowaniu zadań. Jeśli Twoje działania opierają się na dopasowanych procesach, struktura może wydać Ci się ograniczająca.
Pros and Cons
Pros:
- Sztuczna inteligencja uwzględniająca kontekst wyróżnia szczegóły dotyczące zgodności na stronach HR w czasie rzeczywistym
- Sztuczna inteligencja zapewnia natychmiastowe wskazówki dotyczące lokalnych zasad zgodności w ponad 150 krajach
- Pracownicy mogą samodzielnie uzyskiwać odpowiedzi na pytania dotyczące zgodności bez angażowania działu HR
Cons:
- Złożone scenariusze regulacyjne mogą nadal wymagać weryfikacji przez prawnika
- Dokładność zależy od kompletnych i aktualnych danych pracowników oraz zasad
Najlepsze rozwiązanie do zintegrowanych pulpitów zgodności
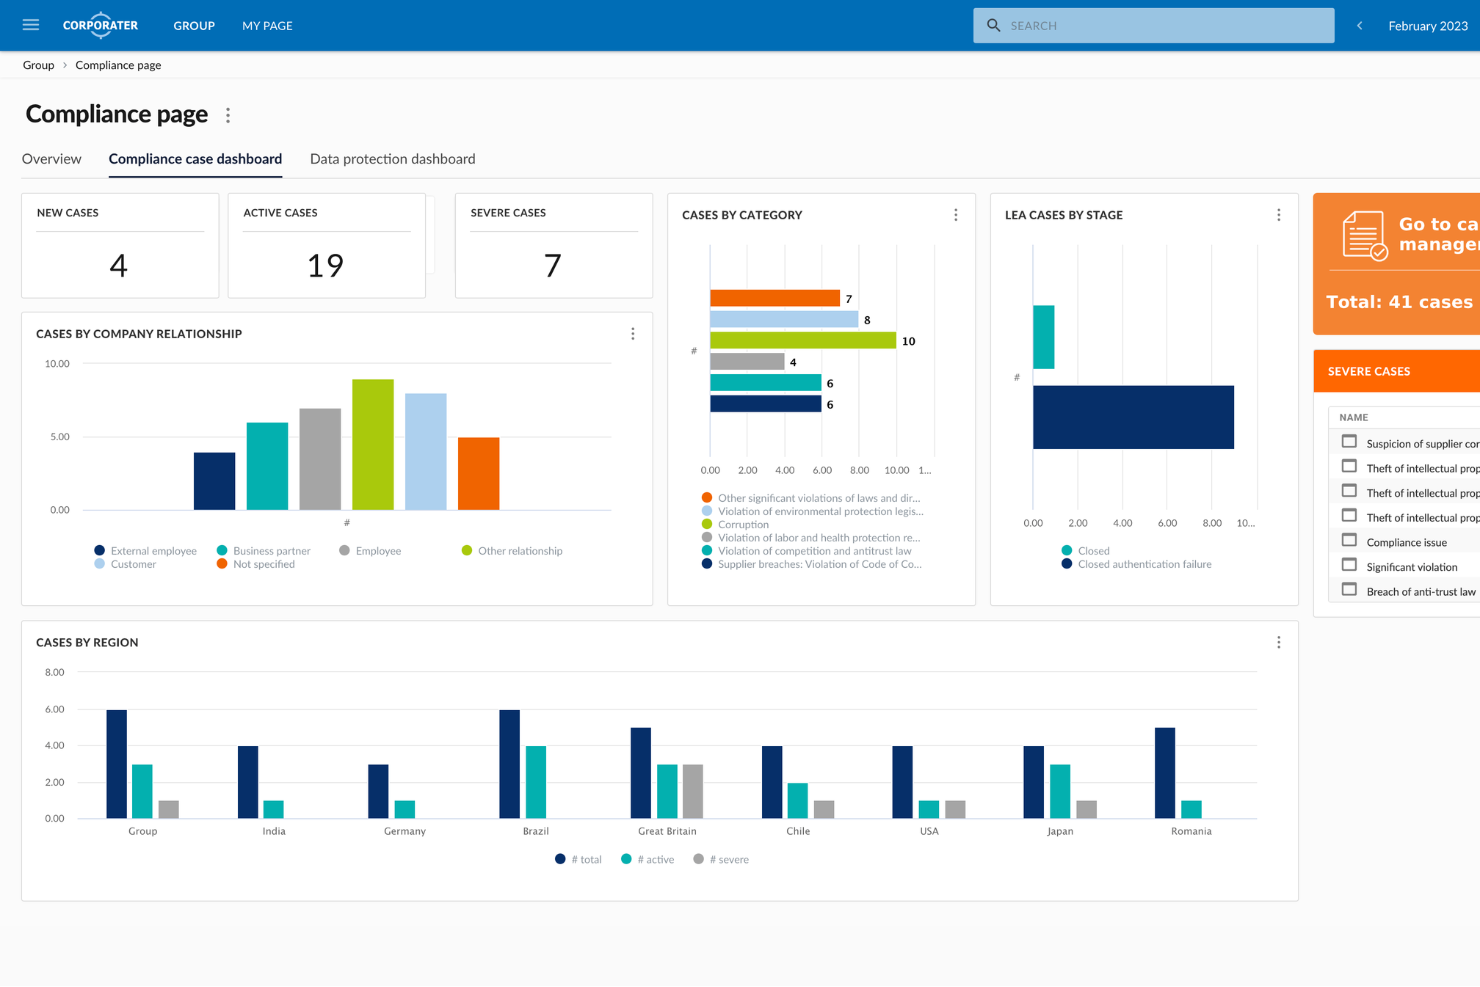
Corporater to platforma do zarządzania zgodnością przedsiębiorstwa, przeznaczona dla organizacji, które potrzebują automatyzować mechanizmy kontroli polityk, zarządzać obowiązkami regulacyjnymi i monitorować ryzyko związane z podmiotami zewnętrznymi w ramach jednego konfigurowalnego systemu.
Dla kogo najlepiej nadaje się Corporater?
Corporater dobrze sprawdza się w średnich i dużych przedsiębiorstwach, które potrzebują scentralizowanej platformy do zarządzania zgodnością, ryzykiem i ładem organizacyjnym w ramach złożonych struktur organizacyjnych.
Dlaczego wybrałem Corporater
Uwzględniłem Corporater wśród najlepszych rozwiązań, ponieważ jego pulpity zgodności oparte na rolach zapewniają różnym interesariuszom widok rzeczywiście dostosowany do ich potrzeb. Członek zarządu widzi ogólny przegląd ryzyka i zgodności, podczas gdy specjalista ds. zgodności może na tej samej platformie przejść do szczegółowych informacji o poszczególnych wskaźnikach KPI, statusach mechanizmów kontroli i przekroczeniach progów. Podoba mi się również to, że pulpity automatycznie pobierają dane za pomocą wbudowanego silnika ETL Corporater, dzięki czemu przed każdym cyklem raportowania nie trzeba ręcznie konsolidować arkuszy kalkulacyjnych. Mapy cieplne KPI, strzałki trendów i wskaźniki sygnalizacji świetlnej ułatwiają szybkie wychwycenie luk w zgodności.
Najważniejsze funkcje Corporater
- Moduł zarządzania politykami: Twórz, dystrybuuj i śledź potwierdzenia zapoznania się z politykami w całej organizacji, korzystając z kontroli wersji i ścieżek audytu.
- Mapowanie obowiązków regulacyjnych: Łącz wymagania regulacyjne bezpośrednio z wewnętrznymi mechanizmami kontroli i procesami, aby utrzymywać identyfikowalny rejestr zgodności.
- Oceny ryzyka podmiotów zewnętrznych: Przeprowadzaj kwestionariusze analizy należytej staranności dostawców i oceniaj profile ryzyka dostawców z poziomu platformy.
- Zarządzanie audytami: Planuj, przeprowadzaj i dokumentuj audyty wewnętrzne za pomocą uporządkowanych przepływów pracy, które łączą ustalenia z zadaniami działań naprawczych.
Integracje Corporater
Corporater bezpiecznie integruje zagregowane dane RegTech i dane dotyczące cyberbezpieczeństwa ze scentralizowanymi ramami ładu organizacyjnego i zgodności.
Pros and Cons
Pros:
- Konfigurowalne modele oceny ryzyka podmiotów zewnętrznych
- Obsługa mapowania regulacyjnego do ram
- Szczegółowa kontrola dostępu użytkowników na wielu poziomach
Cons:
- Konfiguracja raportowania może być złożona dla administratorów
Najlepszy do zgodności z SOC 2
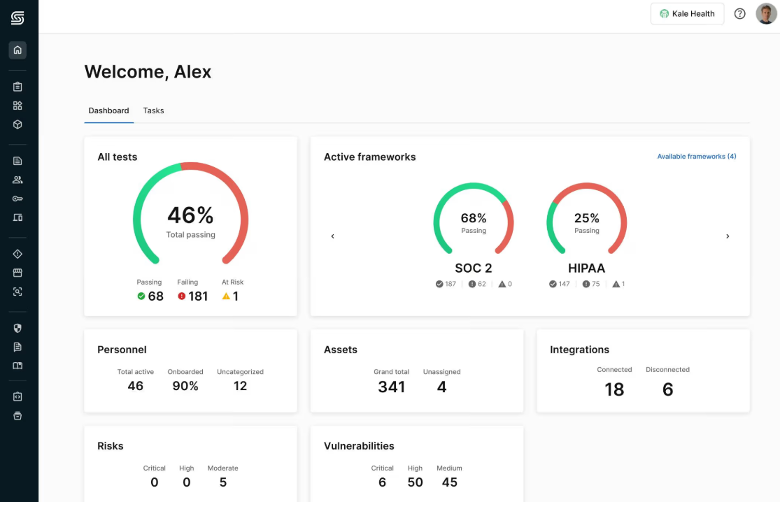
Secureframe znajduje się na tej liście, ponieważ automatyzuje zgodność z SOC 2 w sposób, którego nie spotkałem w innych rozwiązaniach zgodności opartych na AI. Kiedy konfigurowałem go dla zespołów, gotowe szablony polityk i monitorowanie ryzyka w czasie rzeczywistym sprawiały, że bieżące przygotowania do audytu stawały się stabilnym i możliwym do śledzenia procesem.
Doceniam to, jak Secureframe automatycznie zarządza gromadzeniem dowodów i zapewnia przejrzysty panel do śledzenia każdego wymogu. To właśnie tutaj, moim zdaniem, zyskuje się wiarygodny obraz sytuacji, gdy bezpośrednim celem jest zgodność z SOC 2.
Secureframe najlepiej sprawdzi się w przypadku
- Organizacji dążących do przejścia audytów SOC 2 lub podobnych, z rygorystycznymi mechanizmami kontroli dowodów
- Zespołów, które chcą zautomatyzowanego monitorowania zgodności opartego na AI
Secureframe nie sprawdzi się najlepiej w przypadku
- Firm potrzebujących elastycznych, niestandardowych ram zgodności
- Małych zespołów, które wymagają jedynie podstawowego śledzenia prywatności danych
Co wyróżnia Secureframe
Secureframe buduje przepływy pracy związane ze zgodnością wokół automatyzacji. Zamiast polegać na stałym nadzorze manualnym, jak w przypadku Drata, lub na statycznych listach kontrolnych, otrzymujesz całoroczne monitorowanie ryzyka i zarządzanie dowodami. W praktyce widzę, że organizacje odnoszą korzyści z przejrzystego powiązania między tym, co audytorzy chcą zobaczyć, a tym, co Secureframe śledzi w tle.
To rozwiązanie sprawdza się najlepiej, jeśli chcesz, aby zgodność przypominała mniej projekt, a bardziej stały element działalności operacyjnej.
Kompromisy związane z Secureframe
Secureframe optymalizuje zautomatyzowaną, ustrukturyzowaną zgodność, ale ogranicza możliwość niestandardowego sterowania. Jeśli chcesz dostosować ramy lub dodać procesy dotyczące nietypowych przypadków, system może wydawać się zbyt sztywny.
Pros and Cons
Pros:
- Skoncentrowany na zgodności z SOC 2
- Automatyczne gromadzenie dowodów
- Alerty dotyczące zgodności w czasie rzeczywistym
Cons:
- Początkowa konfiguracja może być złożona
- Wymaga pewnej wiedzy technicznej

Najlepsze rozwiązanie do konfigurowalnych przepływów pracy
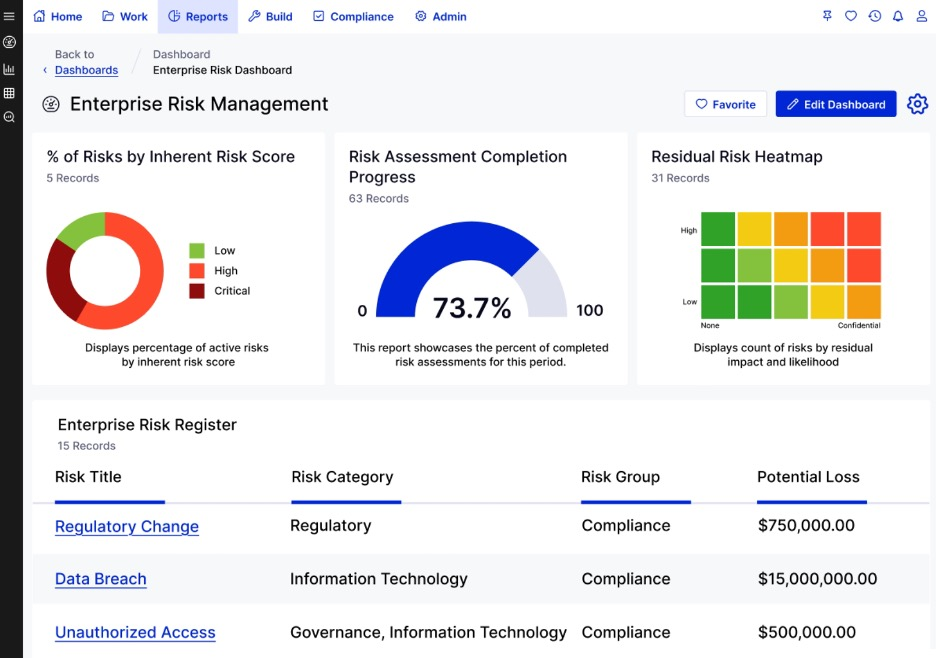
LogicGate zasługuje na miejsce w tym zestawieniu ze względu na to, jak bardzo można dostosować jego silnik przepływów pracy do bardzo specyficznych potrzeb związanych ze zgodnością. Gdy konfiguruję procesy zarządzania ryzykiem i zgodnością w LogicGate, widzę, że łatwo jest dostosować zadania, formularze i przeglądy do złożonych ram regulacyjnych oraz szybko zmieniających się profili ryzyka związanego ze sztuczną inteligencją.
Najbardziej doceniam możliwość bardzo szczegółowego konfigurowania procesów i automatyzacji mechanizmów kontrolnych. Jest to szczególnie pomocne dla zespołów, które muszą zarządzać nakładającymi się na siebie programami zgodności.
Najlepsze zastosowania LogicGate
- Zespoły ds. ryzyka i zgodności tworzące niestandardowe przepływy regulacyjne
- Organizacje potrzebujące dostosowanej automatyzacji na potrzeby złożonej zgodności związanej ze sztuczną inteligencją
LogicGate nie sprawdzi się najlepiej w przypadku
- Małych zespołów poszukujących gotowych szablonów zgodności do natychmiastowego użycia
- Zespołów potrzebujących prostych lub gotowych rozwiązań
Co wyróżnia LogicGate
LogicGate jest przeznaczony dla zespołów, które chcą modelować i zarządzać zgodnością w sposób odpowiadający ich rzeczywistym działaniom, zamiast próbować dopasować się do cudzego szablonu. Korzystając z LogicGate, widzę, jak organizacje tworzą szczegółowe mapy przepływów pracy odzwierciedlające ich wewnętrzną logikę zarządzania ryzykiem i ścieżki zatwierdzania, a nie tylko odhaczają ogólne zadania. W przeciwieństwie do platform takich jak Jira, które mogą wymagać dostosowania do programu zgodności, LogicGate pozwala od początku budować procesy z uwzględnieniem ryzyka i audytu.
Kompromisy związane z LogicGate
LogicGate stawia na elastyczność podczas tworzenia niestandardowych przepływów pracy, ale może to wydłużyć wdrażanie w przypadku osób, które chcą skorzystać z gotowej konfiguracji zgodności.
Pros and Cons
Pros:
- Wysoce konfigurowalne przepływy pracy
- Projektowanie procesów metodą przeciągania i upuszczania
- Obsługa złożonych potrzeb związanych ze zgodnością
Cons:
- Początkowa konfiguracja może być czasochłonna
- Wymaga przeszkolenia w zakresie dostosowywania
OneTrust
Najlepszy do zarządzania prywatnością
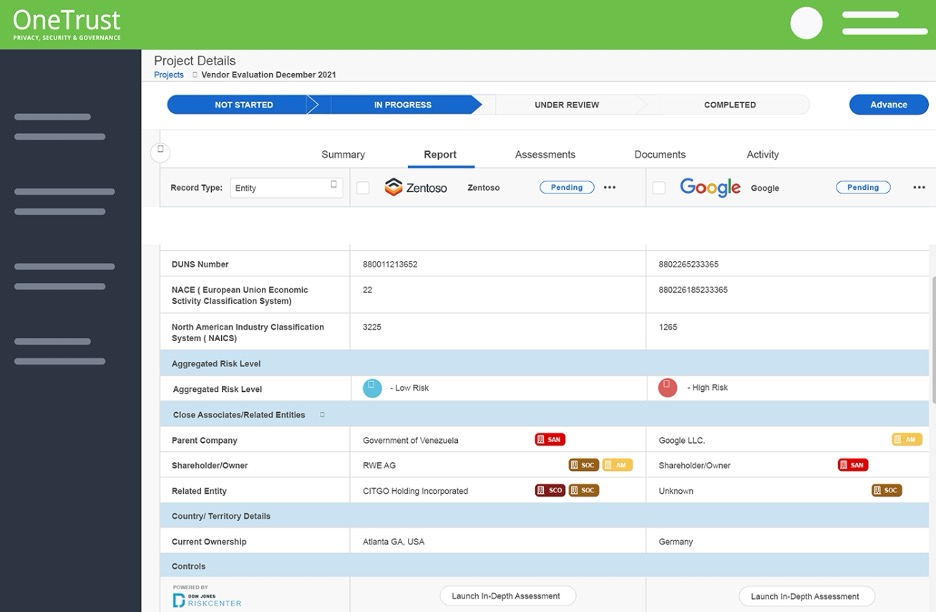
OneTrust trafia na moją krótką listę ze względu na to, jak poważnie podchodzi do zarządzania prywatnością na dużą skalę. Gdy pojawiają się regulacje lub audyty, widzę zespoły korzystające ze zautomatyzowanego mapowania danych OneTrust oraz funkcji oceny opartych na AI, aby wskazać ryzyko w złożonych przepływach danych.
Doceniam sposób, w jaki upraszcza bieżące monitorowanie i reagowanie na incydenty. Jeśli potrzebujesz solidnego wsparcia w zakresie zgodności z regulacjami — szczególnie dotyczącymi AI i nowych przepisów o prywatności — jest to pierwsze rozwiązanie, po które sięgam.
Dla kogo OneTrust jest najlepszy
- Przedsiębiorstwa zarządzające prywatnością, zgodami i zgodnością z regulacjami dotyczącymi AI
- Zespoły prawne i IT zajmujące się audytami lub złożonymi przepływami danych
Dla kogo OneTrust nie jest najlepszy
- Małe organizacje z podstawowymi, ręcznymi potrzebami w zakresie zgodności
- Zespoły, które chcą lekkich narzędzi do zarządzania ryzykiem związanym z AI, gotowych do użycia od razu
Co wyróżnia OneTrust
OneTrust traktuje zarządzanie prywatnością jako kompleksowy, ujednolicony proces i oczekuje, że zgodność będzie wdrażana centralnie. W przeciwieństwie do prostszych dodatków do zapewniania zgodności z regulacjami dotyczącymi AI lub narzędzi do śledzenia, zakłada, że organizacja zarządza poufnymi danymi i obowiązkami regulacyjnymi w wielu systemach. Otrzymujesz przepływy pracy i pulpity nawigacyjne przygotowane z myślą o audytach i reagowaniu na incydenty, a nie tylko listy kontrolne i szablony zasad.
Kompromisy związane z OneTrust
OneTrust optymalizuje centralizację i sformalizowane procesy, dlatego w przypadku mniejszych potrzeb poświęcasz szybkość i łatwość konfiguracji. Jeśli Twój przypadek użycia jest prosty lub nie wymaga bieżącego monitorowania, otrzymasz system bardziej rozbudowany, niż faktycznie będziesz używać.
Pros and Cons
Pros:
- Rozbudowane wsparcie w zakresie regulacji
- Szeroki zakres narzędzi do ochrony prywatności i obsługi AI
- Zautomatyzowane procesy zapewniania zgodności
Cons:
- Złożona początkowa konfiguracja
- Skuteczne korzystanie wymaga przeszkolenia
Checkr
Najlepsze do weryfikacji przeszłości opartej na AI
Checkr trafia na tę listę, ponieważ automatyzuje najbardziej czasochłonne elementy weryfikacji przeszłości za pomocą AI, wykrywając problemy ze zgodnością, rozbieżności i wskaźniki ryzyka na dużą skalę. Jest to niezbędne, gdy zatrudniasz pracowników w wielu jurysdykcjach lub potrzebujesz stałego monitorowania. Szczególnie doceniam to, że Checkr pobiera dane w czasie rzeczywistym, dzięki czemu nie musisz opierać działań na nieaktualnych informacjach.
Najlepsze zastosowania Checkr
- Zatrudnianie na dużą skalę wymagające zautomatyzowanej zgodności i weryfikacji przeszłości
- Zespoły HR i ds. ryzyka zarządzające wieloma jurysdykcjami lub lokalizacjami
Mniej odpowiednie zastosowania Checkr
- Małe organizacje z okazjonalnymi, ręcznymi potrzebami rekrutacyjnymi
- Zespoły potrzebujące wyłącznie weryfikacji referencji lub kwalifikacji
Co wyróżnia Checkr
Checkr organizuje zgodność procesu rekrutacyjnego wokół zautomatyzowanej weryfikacji przeszłości i oznaczeń w czasie rzeczywistym. W przeciwieństwie do platform takich jak Sterling, które opierają się na bardziej ręcznym procesie, Checkr zdecydowanie stawia na analizę opartą na algorytmach. Zauważam, że takie podejście sprawdza się dobrze, gdy chcesz wcześnie wykrywać problemy ze zgodnością i eliminować wąskie gardła spowalniające rekrutację na dużą skalę.
Widziałem, że zespoły HR odnoszą największe korzyści, gdy muszą szybko analizować kandydatów w różnych stanach lub krajach.
Kompromisy związane z Checkr
Checkr optymalizuje szybkość i automatyzację weryfikacji przeszłości, ale tracisz szczegółową ręczną kontrolę, której niektóre zespoły potrzebują przy bardziej wrażliwych lub wysoce niestandardowych weryfikacjach.
Pros and Cons
Pros:
- Uzyskano certyfikat zarządzania AI ISO 42001, podkreślający odpowiedzialne wykorzystanie AI
- Dobrze integruje się z większością narzędzi HR i ATS, zapewniając pełną funkcjonalność procesu rekrutacyjnego
- Automatyzuje powiadomienia o działaniach niekorzystnych, oszczędzając czas
Cons:
- Sporadyczne nieścisłości w raportach z weryfikacji przeszłości
- Mniej elastyczny niż konkurencyjne rozwiązania w przypadku złożonych, niestandardowych weryfikacji przeszłości
New Product Updates from Checkr
Checkr Adds Post-Hire Drug & Alcohol Clearinghouse Screening
Checkr adds post-hire limited-query support to its Drug & Alcohol Clearinghouse screening, alongside existing pre-hire full queries. The update helps employers manage recurring FMCSA screening requirements for employed CDL drivers within the same platform. For more information, visit Checkr’s official site.
 .
Sprinto
Najlepsze do zarządzania zgodnością w startupach
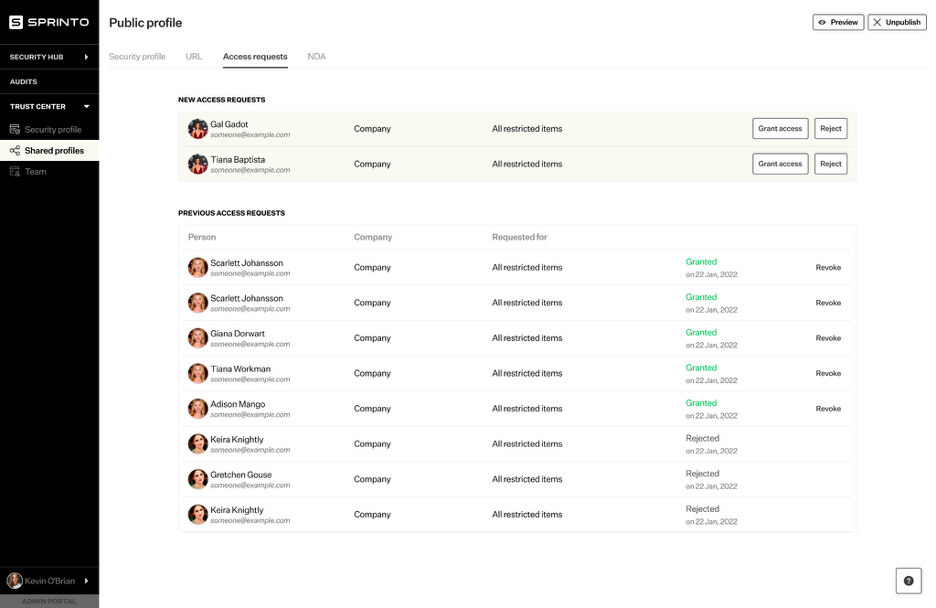
Sprinto trafia na moją krótką listę, ponieważ eliminuje tak wiele zgadywania związanego ze zgodnością i ramami bezpieczeństwa w startupach. Szczególnie wyróżnia mnie to, jak Sprinto automatyzuje bieżące monitorowanie, dokumentację zasad i gotowość audytową — od wczesnego etapu rozwoju aż po skalowanie. Zespoły próbujące przygotować się do SOC 2 lub ISO 27001 bez utraty tempa zwykle czerpią z tego wiele korzyści.
Podoba mi się, jak szybko można skonfigurować ciągłe mechanizmy kontrolne i powiązać wymagania z dowodami ich spełnienia — to rzadkość w podstawowych narzędziach do zarządzania zgodnością.
Sprinto jest najlepsze dla
- Startupów budujących od podstaw zgodność z SOC 2 lub ISO 27001
- Założycieli, którzy chcą wcześnie zautomatyzować zgodność i przygotować się do audytu
Sprinto nie sprawdzi się najlepiej w przypadku
- Doświadczonych przedsiębiorstw z silnie dostosowanymi procesami zgodności
- Organizacji potrzebujących niestandardowych certyfikacji specyficznych dla danej branży
Co wyróżnia Sprinto
Sprinto zostało zaprojektowane dla startupów, które chcą wcześnie automatyzować procesy zgodności, zamiast składać ręcznie tworzone zasady z różnych elementów, jak miałoby to miejsce w Google Workspace lub Excelu. Narzędzie zakłada, że zgodność należy traktować jako stały, zintegrowany element rozwoju, a nie jednorazową listę kontrolną. W przeciwieństwie do ogólnych narzędzi GRC Sprinto koncentruje się konkretnie na ułatwianiu zarządzania ramami regulacyjnymi, nawet jeśli nie masz dedykowanego specjalisty ds. zgodności.
Kompromisy związane ze Sprinto
Sprinto optymalizuje proces standaryzacji zgodności w startupach, ale to ukierunkowanie oznacza, że doświadczone zespoły z nietypowymi przepływami pracy lub wymaganiami dotyczącymi sytuacji wyjątkowych napotkają ograniczenia.
Pros and Cons
Pros:
- Dostosowanie do potrzeb startupów
- Szybka konfiguracja zgodności
- Automatyczne tworzenie zasad
Cons:
- Ograniczone możliwości dostosowania
- Może wymagać wiedzy technicznej
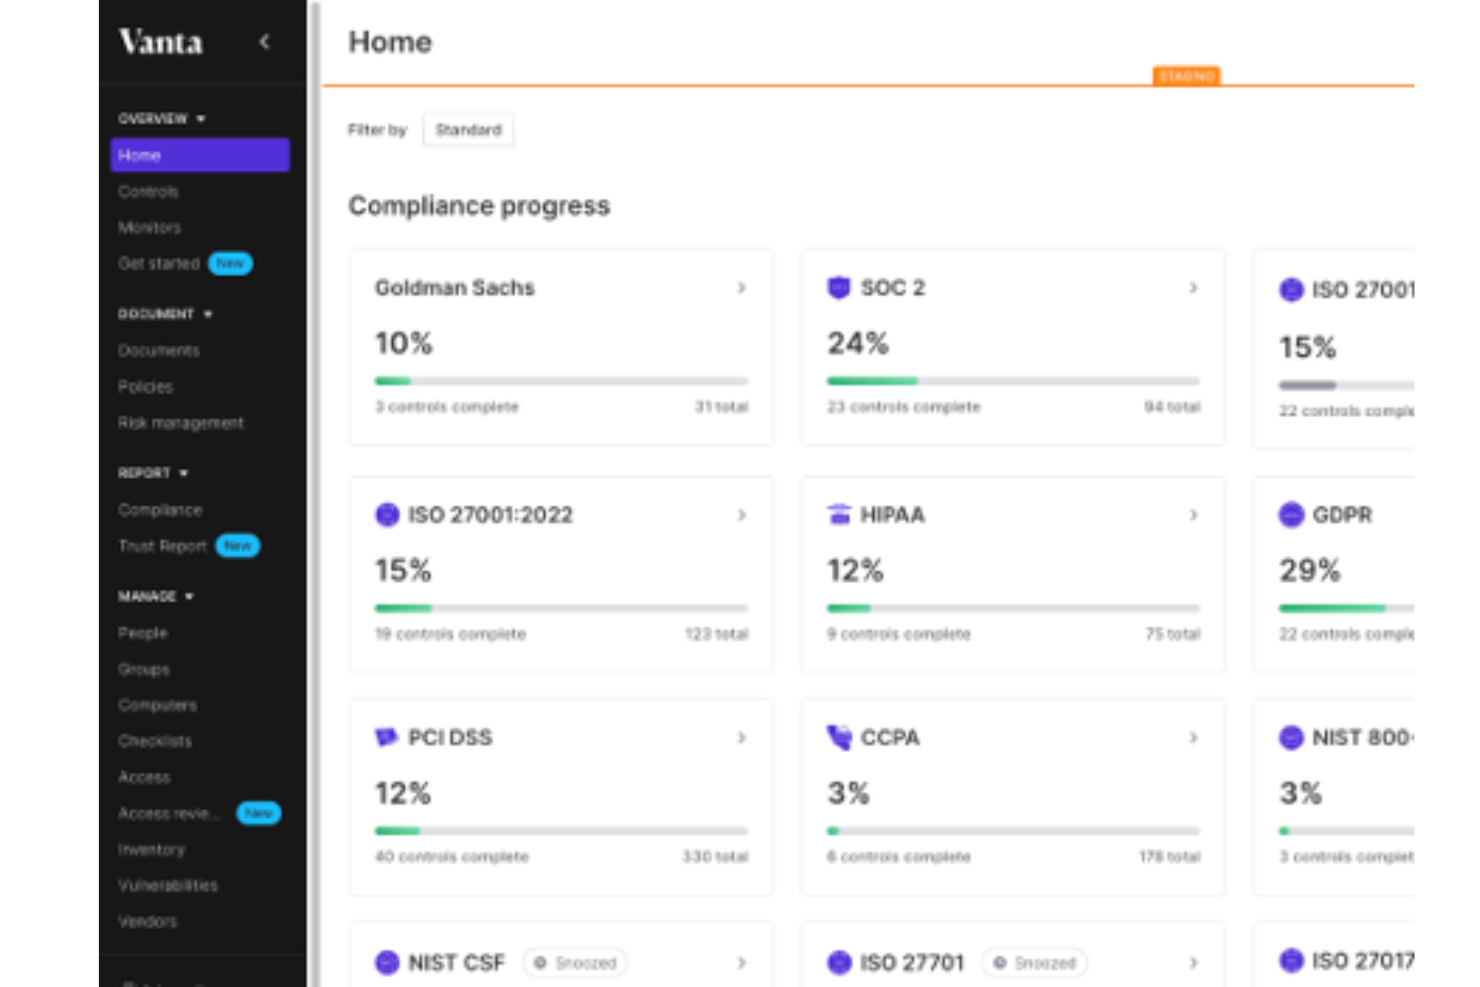
Vanta trafia na moją listę, ponieważ przyspiesza proces audytu zgodności, automatyzując gromadzenie dowodów i mapowanie mechanizmów kontrolnych do takich standardów jak SOC 2 i ISO 27001. Jeśli potrzebujesz przygotować się do audytu przy minimalnym nakładzie pracy ręcznej, uważam, że Vanta wyróżnia się automatycznym monitorowaniem systemów i wskazywaniem problemów w czasie rzeczywistym.
Podoba mi się, jak szybko można odpowiadać na prośby audytorów za pomocą scentralizowanego panelu Vanty, dzięki czemu zespoły mogą ograniczyć czas poświęcany na śledzenie stanu zasad i mechanizmów kontrolnych.
Najlepsze zastosowania Vanty
- Przyspieszanie audytów SOC 2, ISO 27001 i podobnych
- Firmy technologiczne automatyzujące gromadzenie dowodów na potrzeby zgodności
Vanta nie sprawdza się najlepiej w przypadku
- Zespołów poszukujących niestandardowych, rzadziej spotykanych standardów zgodności
- Organizacji potrzebujących rozbudowanych funkcji zarządzania zasadami
Co wyróżnia Vantę
Vanta została zaprojektowana dla osób, które chcą szybko przejść przez proces zapewniania zgodności bez konieczności ręcznego mapowania każdego mechanizmu kontrolnego. Automatyzuje gromadzenie dowodów i monitorowanie, dzięki czemu poświęcasz mniej czasu na wyszukiwanie dokumentów, a więcej na usuwanie rzeczywistych problemów. W przeciwieństwie do ręcznie zarządzanych narzędzi GRC lub śledzenia zgodności w Arkuszach Google, Vanta zakłada pracę w swoim systemie i samodzielne wskazywanie zagrożeń.
Sprawdza się to doskonale, gdy priorytetem jest gotowość do audytu i konieczne jest obsługiwanie standardów takich jak SOC 2, a nie nieustanne dostosowywanie programu zgodności.
Kompromisy związane z Vantą
Vanta jest zoptymalizowana pod kątem powszechnie stosowanych standardów zgodności i szybkiej konfiguracji, ale wiąże się to z rezygnacją z niestandardowego zarządzania zasadami i zaawansowanego dostosowywania. W rezultacie złożone scenariusze zgodności lub wysoce unikatowe mechanizmy kontrolne stają się trudniejsze w zarządzaniu.
Pros and Cons
Pros:
- Szybki proces konfiguracji
- Zautomatyzowane gromadzenie dowodów
- Możliwości monitorowania w czasie rzeczywistym
Cons:
- Ograniczone możliwości dostosowywania
- Może przytłaczać małe zespoły
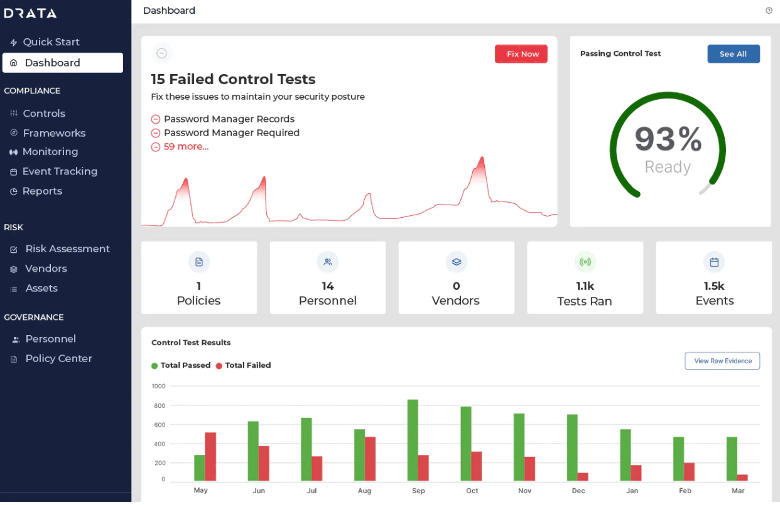
Drata trafia tutaj, ponieważ została stworzona dla organizacji, które potrzebują wglądu w stan zgodności w czasie rzeczywistym, szczególnie w obliczu ciągłych zmian regulacyjnych. Polecam Dratę, gdy zależy Ci na aktywnym, automatycznym monitorowaniu przepływów danych i mechanizmów bezpieczeństwa zamiast okresowych ręcznych przeglądów.
Wyróżniają się ciągłe gromadzenie dowodów i funkcje oceny ryzyka, które pomagają natychmiast wykrywać potencjalne problemy i skracać czas przygotowania do audytu. Podczas testowania funkcji Draty podobało mi się, jak przejrzyście platforma pokazuje gotowość do audytu w dowolnym momencie, szczególnie podczas prezentowania interesariuszom zgodności z RODO i przepisami dotyczącymi sztucznej inteligencji.
Najlepsze zastosowania Draty
- Firmy potrzebujące automatycznego monitorowania zgodności w czasie rzeczywistym
- Organizacje działające w ramach złożonych regulacji, takich jak RODO lub przepisy dotyczące sztucznej inteligencji
Kiedy Drata nie sprawdza się najlepiej
- Małe startupy z podstawowymi, niezmiennymi potrzebami w zakresie zgodności
- Zespoły poszukujące branżowych ram zgodności wykraczających poza standardową ochronę prywatności danych
Co wyróżnia Dratę
Drata oczekuje od organizacji przyjęcia podejścia stawiającego monitorowanie na pierwszym miejscu, zamiast przeprowadzania cyklicznych statycznych audytów, jak ma to miejsce w przypadku narzędzi opartych głównie na listach kontrolnych lub arkuszach kalkulacyjnych. Zachęca do bezpośredniej integracji śledzenia mechanizmów kontroli z bieżącymi przepływami pracy, dzięki czemu bardziej przypomina platformy do ciągłego monitorowania niż starsze narzędzia do śledzenia zgodności. W przeciwieństwie do Vanta lub Secureframe Drata kładzie większy nacisk na automatyczną, stałą widoczność ryzyka, dzięki czemu możesz monitorować stan zgodności bez tworzenia ręcznych raportów.
Kompromisy związane z Dratą
Drata jest zoptymalizowana pod kątem monitorowania zgodności w czasie rzeczywistym, co oznacza jednak konieczność przeprowadzenia większej liczby konfiguracji i bieżącego zarządzania integracjami. Jeśli stan zgodności Twojej organizacji rzadko się zmienia lub potrzebujesz podstawowej kontroli przeprowadzanej w konkretnym momencie, ta dodatkowa złożoność często nie jest tego warta.
Pros and Cons
Pros:
- Wgląd w zgodność w czasie rzeczywistym
- Automatyczne gromadzenie dowodów
- Obsługa wielu ram zgodności
Cons:
- Wymaga początkowego czasu na konfigurację
- Wymaga przyswojenia nowych funkcji
Inne narzędzia AI do zapewniania zgodności
Oto kilka dodatkowych narzędzi AI do zapewniania zgodności, które nie trafiły na moją listę, ale nadal warto się z nimi zapoznać:
- Diligent
Najlepszy do zarządzania pracą zarządu
- AuditBoard
Najlepszy do zarządzania ryzykiem
- Centraleyes
Najlepsze rozwiązanie do uzyskiwania informacji w czasie rzeczywistym
- Compliance.ai
Najlepsze dla sektora usług finansowych
- Xapien
Najlepsze do zautomatyzowanych badań
- Regology (Reggi)
Najlepsze rozwiązanie do aktualizacji regulacyjnych


Jak oceniam narzędzia zgodności AI
Szukam narzędzi, w których AI wykrywa ryzyko stronniczości, sygnalizuje luki regulacyjne i generuje raporty gotowe do audytu — a nie statycznych list kontrolnych wymagających pracy manualnej. Następnie dzielę ocenę na podstawowe funkcje, które każde narzędzie musi zapewniać, oraz czynniki różnicujące, które pozwalają wyłonić najlepsze rozwiązanie.
Podstawowe funkcje (wymagania dla tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik wynoszący co najmniej 55%, aby mogło zostać uwzględnione na liście.
- Audyt stronniczości AI: Oceniam, czy narzędzie może automatycznie testować modele AI używane w HR pod kątem negatywnego wpływu na osoby z grup chronionych — na przykład sygnalizując różnice we wskaźnikach odrzucania kandydatów podczas selekcji CV.
- Mapowanie regulacji: Każde narzędzie powinno mapować wykorzystanie AI na odpowiednie regulacje dotyczące HR (Akt UE w sprawie AI, NYC LL 144, wytyczne EEOC) oraz wskazywać luki w zgodności, gdy zasady ulegają zmianie.
- Ocena ryzyka AI: Szukam ustrukturyzowanego systemu oceny ryzyka, który klasyfikuje systemy AI używane w HR według poziomów, aby zespoły mogły ustalać priorytety audytów narzędzi wysokiego ryzyka, takich jak algorytmy rekrutacyjne.
- Ślad audytowy i dokumentacja: Automatycznie generowane dzienniki, karty modeli i oceny wpływu mają tu znaczenie — sprawdzam, czy dane wyjściowe są gotowe dla organów regulacyjnych, czy stanowią jedynie podstawowy kanał aktywności.
- Monitorowanie modeli AI: Kluczowe jest bieżące monitorowanie dryfu i sprawiedliwości wdrożonych modeli. Sprawdzam, czy narzędzia ostrzegają zespoły, gdy model oceny kandydatów lub awansów z czasem działa coraz gorzej.
- Zarządzanie dostawcami i zasadami: Sprawdzam, czy narzędzie tworzy wykaz zewnętrznych dostawców rozwiązań AI dla HR i egzekwuje wewnętrzne zasady korzystania z nich, szczególnie w zespołach zarządzających wieloma narzędziami ATS lub HRIS wykorzystującymi AI.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Symulacja negatywnego wpływu to ważny czynnik różnicujący — szukam narzędzi, które pozwalają zespołom HR modelować, jak zmiany kryteriów selekcji wpłyną na wyniki w zakresie sprawiedliwości, zanim zostaną wdrożone. Automatyzacja powiadomień dla kandydatów również ma znaczenie, ponieważ ręczne śledzenie wymogów dotyczących ujawniania informacji w różnych jurysdykcjach samo w sobie stanowi ryzyko braku zgodności. Cenię wyjaśnialne pulpity nawigacyjne AI, które przekładają logikę modelu na prosty język, ułatwiając odpowiadanie na pytania organów regulacyjnych lub wewnętrznych interesariuszy podczas audytu.
Więcej niż funkcje
Integracje z HRIS i ATS to jedne z pierwszych rzeczy, które sprawdzam — narzędzie łączące się z Workday, Greenhouse lub SAP SuccessFactors może pobierać dane dotyczące decyzji bezpośrednio, zamiast wymagać ręcznego przesyłania plików. Równie ważny jest poziom bezpieczeństwa danych, ponieważ platformy te przetwarzają poufne informacje o kandydatach i pracownikach; co najmniej szukam certyfikatów SOC 2 typu II i ISO 27001. Oceniam również wsparcie doradcze w zakresie regulacji, ponieważ zespoły często potrzebują fachowych wskazówek podczas przygotowywania się do pierwszego audytu stronniczości lub odpowiadania na zapytanie organu regulacyjnego.
Jak wybrać narzędzia AI do zapewniania zgodności
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas wyboru oprogramowania dopasowanego do Twoich potrzeb, przygotowałem listę czynników, które warto wziąć pod uwagę:
| Czynnik | Co należy wziąć pod uwagę |
| Skalowalność | Czy narzędzie będzie rozwijać się wraz z Twoją firmą? Sprawdź, czy obsługuje plany przyszłej ekspansji i radzi sobie ze zwiększoną ilością oraz złożonością danych w miarę rozwoju firmy. |
| Integracje | Czy łączy się z obecnymi systemami? Upewnij się, że narzędzie integruje się z istniejącym oprogramowaniem, takim jak systemy HR, finansowe lub CRM, aby uniknąć silosów danych i powielania pracy. |
| Możliwość dostosowania | Czy możesz dostosować je do swoich potrzeb? Szukaj narzędzi, które umożliwiają dostosowanie przepływów pracy, raportów i pulpitów nawigacyjnych do konkretnych procesów zgodności i wymagań biznesowych. |
| Łatwość obsługi | Czy jest przyjazne dla użytkownika? Oceń interfejs, aby sprawdzić, czy jest intuicyjny i łatwy w obsłudze dla Twojego zespołu bez konieczności przeprowadzania rozległych szkoleń lub posiadania specjalistycznej wiedzy technicznej. |
| Wdrożenie i rozpoczęcie pracy | Jak szybko możesz rozpocząć pracę? Weź pod uwagę czas i zasoby wymagane do wdrożenia narzędzia oraz przeszkolenia zespołu, w tym dostępne wsparcie, takie jak samouczki i dokumentacja. |
| Koszt | Czy mieści się w Twoim budżecie? Porównaj plany cenowe i upewnij się, że narzędzie zapewnia dobry stosunek jakości do ceny, uwzględniając zarówno początkową inwestycję, jak i bieżące wydatki. |
| Zabezpieczenia | W jaki sposób chroni Twoje dane? Zweryfikuj środki bezpieczeństwa narzędzia, takie jak szyfrowanie, mechanizmy kontroli dostępu i zgodność z przepisami dotyczącymi ochrony danych, aby zabezpieczyć poufne informacje. |
| Wymogi zgodności | Czy spełnia Twoje wymagania regulacyjne? Upewnij się, że narzędzie obsługuje konkretne ramy i standardy zgodności istotne dla Twojej branży i lokalizacji geograficznej. |
Czym są narzędzia zgodności oparte na sztucznej inteligencji?
Narzędzia zgodności oparte na sztucznej inteligencji to rozwiązania programowe zaprojektowane, aby pomagać organizacjom w zarządzaniu wymogami regulacyjnymi i przestrzeganiu ich z wykorzystaniem sztucznej inteligencji. Narzędzia te są zazwyczaj używane przez specjalistów ds. zgodności, zespoły prawne i specjalistów ds. zarządzania ryzykiem do automatyzacji i upraszczania procesów zgodności. Automatyczne alerty, śledzenie w czasie rzeczywistym oraz funkcje zarządzania zmianami regulacyjnymi pomagają być na bieżąco z wymogami zgodności i ograniczać ryzyko. Ogólnie rzecz biorąc, narzędzia te umożliwiają firmom sprawne zarządzanie zgodnością i zmniejszają ryzyko niezgodności.
Funkcje narzędzi zgodności opartych na sztucznej inteligencji
Wybierając narzędzia zgodności oparte na sztucznej inteligencji, zwróć uwagę na następujące kluczowe funkcje:
- Automatyczne alerty: Powiadamiają Twój zespół o zmianach regulacyjnych w czasie rzeczywistym, pomagając zachować zgodność i uniknąć kar.
- Śledzenie zmian regulacyjnych: Monitoruje nowe i zmieniające się przepisy oraz informuje o nich, zapewniając stałą wiedzę i zgodność.
- Narzędzia oceny ryzyka: Pomagają identyfikować i oceniać potencjalne ryzyko związane ze zgodnością, umożliwiając proaktywne ograniczanie tego ryzyka.
- Dostosowywalne przepływy pracy: Umożliwiają dostosowanie procesów zgodności w celu usprawnienia konkretnych potrzeb i wymagań organizacji.
- Śledzenie w czasie rzeczywistym: Zapewnia aktualny wgląd w stan zgodności, umożliwiając szybkie podejmowanie decyzji i działań.
- Zarządzanie zadaniami związanymi ze zgodnością: Organizuje i śledzi zadania związane ze zgodnością, zwiększając wydajność i odpowiedzialność.
- Bezpieczne udostępnianie dokumentów: Ułatwia bezpieczne i zgodne z przepisami udostępnianie poufnych informacji między zainteresowanymi stronami.
- Ścieżka audytu i raportowanie: Przechowuje szczegółową dokumentację działań związanych ze zgodnością, wspierając przejrzystość i odpowiedzialność.
Korzyści z narzędzi zgodności opartych na sztucznej inteligencji
Wdrożenie narzędzi zgodności opartych na sztucznej inteligencji przynosi wiele korzyści Twojemu zespołowi i firmie. Oto kilka z nich:
- Ograniczenie ryzyka: Automatyczne alerty i narzędzia oceny ryzyka pomagają wcześnie identyfikować ryzyko związane ze zgodnością i je ograniczać.
- Oszczędność czasu: Śledzenie w czasie rzeczywistym i zautomatyzowane procesy uwalniają Twój zespół, pozwalając mu skupić się na innych ważnych zadaniach.
- Większa dokładność: Automatyczne śledzenie zmian regulacyjnych zapewnia stały dostęp do najbardziej aktualnych informacji dotyczących zgodności.
- Większa wydajność: Dostosowywalne przepływy pracy i zarządzanie zadaniami związanymi ze zgodnością upraszczają procesy i zwiększają produktywność.
- Większa przejrzystość: Funkcje ścieżki audytu i raportowania zapewniają przejrzystą dokumentację działań związanych ze zgodnością, wspierając odpowiedzialność.
- Lepsze podejmowanie decyzji: Wgląd w czasie rzeczywistym i analityka umożliwiają szybkie podejmowanie świadomych decyzji w celu utrzymania zgodności.
- Bezpieczne udostępnianie informacji: Bezpieczne udostępnianie dokumentów chroni poufne dane, zapewniając jednocześnie zgodność z przepisami dotyczącymi ochrony danych.
Koszty i ceny narzędzi zgodności opartych na sztucznej inteligencji
Wybór narzędzi zgodności opartych na sztucznej inteligencji wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela zawiera podsumowanie typowych planów, ich średnich cen oraz standardowych funkcji uwzględnianych w rozwiązaniach narzędzi zgodności opartych na sztucznej inteligencji:
Tabela porównawcza planów narzędzi zgodności AI
| Typ planu | Średnia cena | Typowe funkcje |
| Plan bezpłatny | $0 | Podstawowe śledzenie zgodności, ograniczone raportowanie i wsparcie społeczności. |
| Plan osobisty | $200-$1250/użytkownika/miesiąc | Automatyczne alerty, podstawowa ocena ryzyka i standardowe szablony zgodności. |
| Plan biznesowy | $450-$3000/użytkownika/miesiąc | Konfigurowalne przepływy pracy, zaawansowane raportowanie i integracja z aplikacjami innych firm. |
| Plan dla przedsiębiorstw | $2000-$5000/użytkownika/miesiąc | Pełne śledzenie zmian regulacyjnych, dedykowane wsparcie klienta i kompleksowa analityka zgodności. |
Najczęstsze pytania dotyczące narzędzi zgodności AI
Oto odpowiedzi na niektóre często zadawane pytania dotyczące narzędzi zgodności AI:
Czy korzystanie z narzędzi zgodności AI wymaga wiedzy technicznej?
Nie, wiele narzędzi zgodności AI zaprojektowano z myślą o łatwości obsługi i nie wymagają one rozległej wiedzy technicznej. Niektóre narzędzia mogą jednak mieć zaawansowane funkcje, które wymagają podstawowej wiedzy technicznej. Poszukaj rozwiązań z przyjaznymi dla użytkownika interfejsami, samouczkami i zasobami pomocy, które ułatwią zespołowi rozpoczęcie pracy. Odpowiednie narzędzie zapewni równowagę między funkcjonalnością a dostępnością, dzięki czemu zespół będzie mógł skutecznie z niego korzystać bez konieczności przechodzenia przez stromą krzywą uczenia się.
W jaki sposób narzędzia zgodności AI pozostają aktualne względem przepisów?
Narzędzia zgodności AI zazwyczaj korzystają z automatycznych aktualizacji, aby zachować aktualność w ramach regulacyjnych. Monitorują zmiany w przepisach i regulacjach dotyczących cyberbezpieczeństwa oraz poszczególnych branż, zapewniając odzwierciedlanie najnowszych wymagań przez system i brak problemów ze zgodnością. Automatyzacja ta oszczędza czas i zmniejsza ryzyko braku zgodności, a także zapobiega potencjalnym lukom w zabezpieczeniach. Wybierając narzędzie, zapytaj o częstotliwość i metody jego aktualizacji, aby mieć pewność, że będzie informować Cię o zmianach regulacyjnych.
Jak ocenić, czy narzędzie zgodności AI pasuje do profilu ryzyka mojej organizacji?
Zacznij od sprawdzenia, czy narzędzie obsługuje mapowanie i klasyfikowanie systemów AI według poziomu ryzyka. Poszukaj opcji umożliwiających dokumentowanie modeli, zbiorów danych i zamierzonych zastosowań zgodnie z wewnętrznymi zasadami zarządzania. Ważne jest również potwierdzenie, że narzędzie jest zgodne z ramami istotnymi dla Twojej branży, takimi jak opieka zdrowotna lub praca administracji publicznej, na przykład unijny akt w sprawie sztucznej inteligencji lub NIST AI RMF. Najlepsze rezultaty uzyskasz, gdy narzędzie uzupełni istniejące przepływy pracy, zamiast wymuszać duże zmiany procesów w celu dostosowania ich do otoczenia regulacyjnego.
Jak ocenić, czy narzędzie zgodności AI obsługuje ciągłe monitorowanie modeli?
Warto sprawdzić, czy narzędzie może śledzić zachowanie systemu AI w czasie, sygnalizując zmiany charakterystyki, stronniczość lub anomalne wyniki. Odpowiednie narzędzie dla Twojego zespołu będzie oferować pulpity nawigacyjne lub alerty powiązane z konkretnymi modelami i potokami danych. Zapytaj, czy narzędzie umożliwia definiowanie progów i metryk dla każdego modelu oraz integrację z istniejącą telemetrią.
Jakie kluczowe wymagania dotyczące jakości danych należy sprawdzić przed rozpoczęciem korzystania z narzędzia zgodności AI?
Zespół musi zadbać o to, aby zbiory danych zasilające systemy AI były dokładne, odpowiednio oznaczone i reprezentatywne dla rzeczywistych zastosowań. Narzędzie zgodności AI może ostrzegać o problemach z danymi, ale nie naprawi nieprawidłowych danych wejściowych. Sprawdź, czy narzędzie umożliwia powiązanie danych z danymi treningowymi, wyświetlanie pochodzenia danych i wykrywanie anomalii.
W jaki sposób narzędzia zgodności AI obsługują raportowanie i dokumentację?
Narzędzie zgodności AI zazwyczaj zawiera funkcje automatycznego raportowania, które generują podsumowania, ścieżki audytu i dowody zgodności. Raporty te pomagają zespołowi wykazać odpowiedzialność i gotowość podczas przeglądów lub audytów. Zwykle można dostosować format i częstotliwość raportów do wewnętrznego harmonogramu zgodności. Funkcja ta oszczędza czas i zapewnia spójność oraz kompletność dokumentacji.