

10 bästa verktygen för AI-efterlevnad granskade 2026

10 Kortlista över bästa AI-verktygen för regelefterlevnad


Det är svårare än någonsin att hålla jämna steg med kraven på regelefterlevnad. Regelverken förändras, dokumentationen hopar sig och även små luckor kan skapa stora risker. Många team lägger mer tid på att följa regler än på att faktiskt tillämpa dem. AI-verktyg för regelefterlevnad bidrar till att minska den belastningen genom att övervaka krav, flagga problem och stödja en konsekvent uppföljning i hela arbetsflödet.
Utifrån vad jag har sett när jag har testat de här plattformarna kan rätt verktyg förbättra din hantering av regelefterlevnad avsevärt. De hjälper till att organisera information, minska manuella kontroller och ge dig bättre insyn i potentiella risker. Jag har granskat en rad olika lösningar för att ge dig en ärlig och praktisk bild av vad som fungerar och varför.
I den här artikeln hittar du mina främsta rekommendationer tillsammans med deras viktigaste funktioner, fördelar och begränsningar. Oavsett om ditt team bygger upp en ny process för regelefterlevnad eller vidareutvecklar en befintlig process hittar du alternativ som kan stödja dina mål.
Why Trust Our Software Reviews
We’ve been testing and reviewing HR software systems since 2019. As HR experts ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different HR management use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Jämförelsetabell för AI-verktyg för regelefterlevnad
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av AI-verktyg för regelefterlevnad:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för insikter om global efterlevnad | Gratis demo tillgänglig | Från $49/kontraktör/månad | Website | |
| 2 | Bäst för insyn i efterlevnad på företagsnivå | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för AI-drivna bakgrundskontroller | Gratis demo tillgänglig | Från $29.99/rapport | Website | |
| 4 | Bäst för integrerade instrumentpaneler för efterlevnad | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för SOC 2-efterlevnad | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för anpassningsbara arbetsflöden | Gratis demo tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för integritetshantering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för efterlevnad i nystartade företag | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för snabba efterlevnadsrevisioner | Not available | Prisuppgift på begäran | Website | |
| 10 | Bäst för kontinuerlig övervakning | Gratis demo tillgänglig | Pris på begäran | Website |
Recensioner av de bästa AI-verktygen för regelefterlevnad
Nedan finns mina detaljerade sammanfattningar av de bästa AI-verktygen för regelefterlevnad som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
Bäst för insikter om global efterlevnad
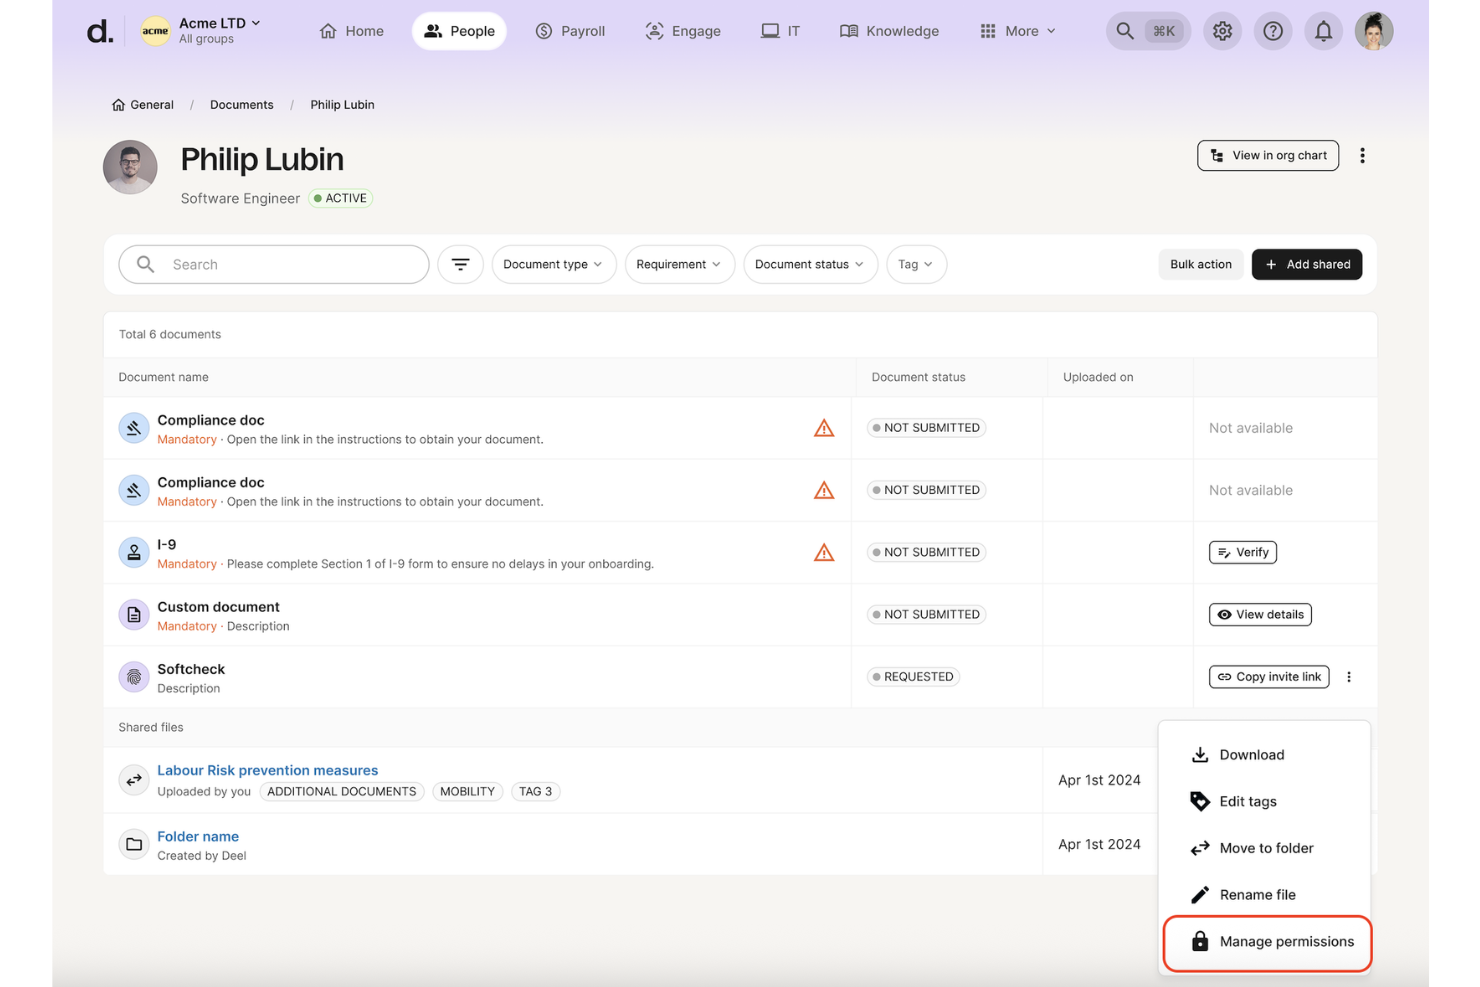
Deel HR finns på min kortlista eftersom tjänsten ger team en tydlig överblick över efterlevnad vid global anställning. Jag rekommenderar den när du behöver konkreta, landsspecifika råd om rekrytering, avtal och policyer i takt med att marknader eller personalstyrkor växer. Det som särskilt utmärker Deel HR enligt min mening är regelmotorn, som automatiskt identifierar lokala krav och risker så snart du lägger till ett nytt land. Jag uppskattar att tydliga efterlevnadsvarningar och rekommendationer är inbyggda i varje rekryteringsflöde.
Bäst för Deel HR
- HR-, juridik- och driftteam som anställer i många länder
- Organisationer som vill ha specifika, automatiserade efterlevnadskontroller för global rekrytering
Mindre lämplig för Deel HR
- Team med verksamhet i endast ett land
- Företag som behöver djupgående arbetsflödesautomatisering utöver efterlevnad
Det som utmärker Deel HR
Deel HR utmärker sig genom att integrera vägledning om efterlevnad direkt i varje steg av den anställdas livscykel. I stället för att behandla efterlevnad som en separat checklista fungerar tjänsten bäst när du vill att kraven ska visas automatiskt i takt med att du expanderar till nya länder.
Jämfört med exempelvis Rippling eller traditionella HR-system förväntar sig Deel HR att du hanterar efterlevnad i samma system som du använder för avtal och introduktion. Jag tycker att du kan se statusen för global efterlevnad med en snabb blick utan att växla mellan policyuppföljning och externa verktyg.
Avvägningar med Deel HR
Deel HR är optimerat för transparens kring efterlevnad och landsspecifik automatisering, men du får mindre flexibilitet när det gäller att utforma helt anpassade HR-arbetsflöden eller uppgiftsdirigering. Om din verksamhet bygger på skräddarsydda processer kan du uppleva strukturen som begränsande.
Pros and Cons
Pros:
- Kontextmedveten AI framhäver detaljer om efterlevnad på HR-sidor i realtid
- AI ger omedelbar vägledning om lokala efterlevnadsregler i fler än 150 länder
- Anställda kan själva få svar på frågor om efterlevnad utan HR:s medverkan
Cons:
- Komplexa regulatoriska situationer kan fortfarande kräva juridisk granskning av en människa
- Noggrannheten beror på att uppgifterna om anställda och policyer är fullständiga och aktuella
Bäst för insyn i efterlevnad på företagsnivå
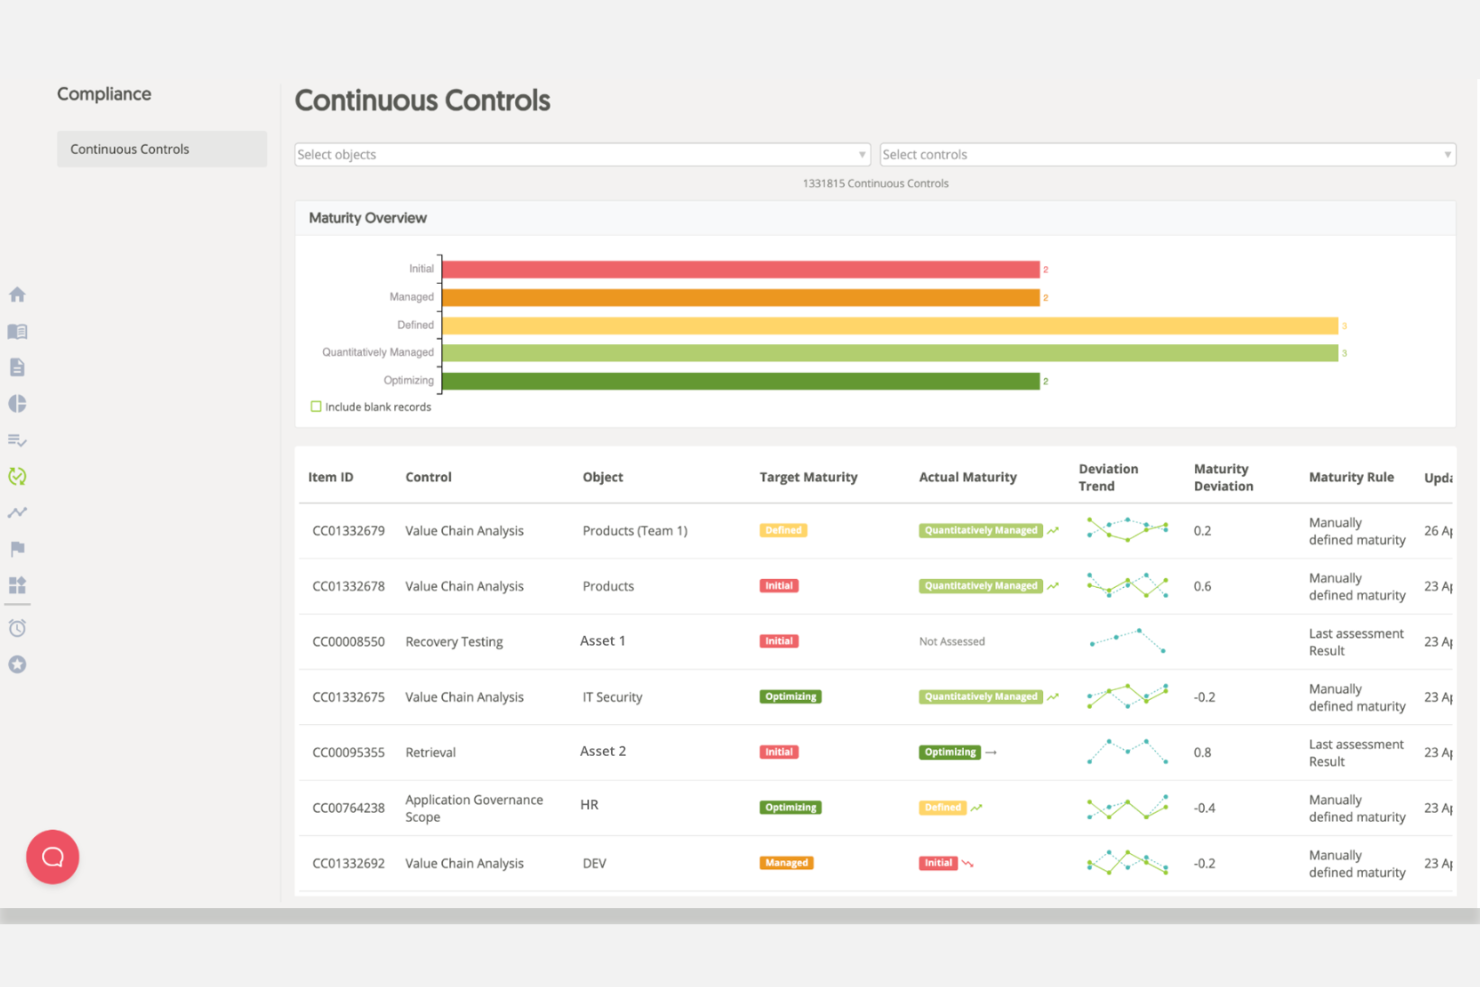
Mitratech Alyne kom med på min lista tack vare sitt fokus på insyn i efterlevnad på företagsnivå. Jag rekommenderar det för efterlevnadsansvariga som behöver kontinuerlig övervakning och riskbedömningar i komplexa, distribuerade miljöer. Det som sticker ut i min erfarenhet är Alynes kontrollramverk i realtid och tydliga instrumentpaneler, som gör det möjligt för team att identifiera brister i efterlevnaden innan de växer. Jag uppskattar särskilt den färdiga mappningen mot viktiga globala regelverk.
Bäst för Alyne
- Företag som hanterar globala ramverk för efterlevnad och risk
- Efterlevnadsteam som behöver insyn i realtid och kontrollmappning
Mindre lämpligt för Alyne
- Småföretag med enkla behov av efterlevnad
- Team som söker mycket anpassningsbara, nischade arbetsflöden för efterlevnad
Vad skiljer Alyne från mängden
Alyne är utformat kring övervakning av efterlevnad i realtid snarare än manuella revisioner eller periodiska granskningar. Till skillnad från verktyg som ServiceNow eller RSA Archer förväntar det sig att du arbetar med aktiva instrumentpaneler som flaggar problem när de uppstår och mappar kontroller direkt mot regelverk. I praktiken är detta bra för organisationer som vill identifiera och åtgärda brister innan de blir risker. Alyne fungerar bäst när du behöver proaktiv tillsyn snarare än enkel dokumentation.
Avvägningar med Alyne
Alyne optimerar för standardisering i stora och komplexa organisationer, vilket gör det mer lämpat för team som arbetar inom väldefinierade ramverk för efterlevnad.
Pros and Cons
Pros:
- Stöd för flera språk hjälper globala efterlevnadsteam
- Instrumentpaneler i realtid visar risker och status för efterlevnad
- Fördefinierade mallar påskyndar bedömningar och kontrollgranskningar
Cons:
- Vissa arbetsflöden kan upplevas som mindre responsiva
- Vissa standardmappningar kräver manuell granskning
Checkr
Bäst för AI-drivna bakgrundskontroller
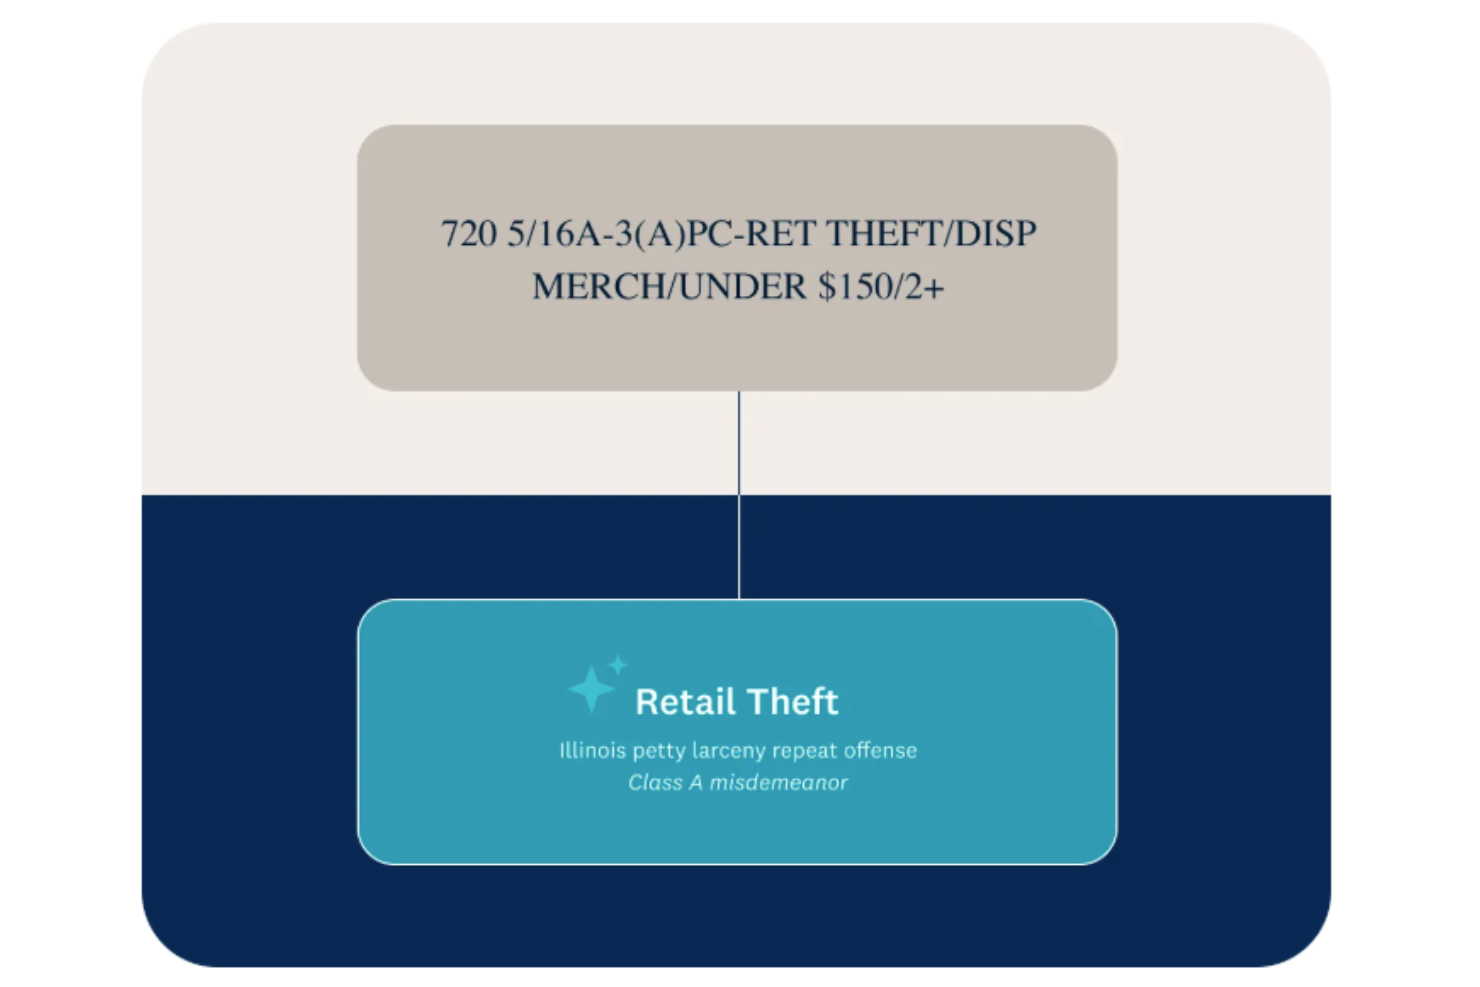
Checkr hamnar på den här listan eftersom tjänsten automatiserar de mest tidskrävande delarna av bakgrundskontroller med AI och flaggar efterlevnadsproblem, avvikelser och riskindikatorer i stor skala. Detta är ett måste när du anställer i flera jurisdiktioner eller behöver löpande övervakning. Det jag verkligen uppskattar är hur Checkr hämtar data i realtid, så att du inte behöver fatta beslut utifrån föråldrad information.
Checkr passar bäst för
- Rekrytering i stor skala som kräver automatiserade efterlevnads- och bakgrundskontroller
- HR- och riskteam som hanterar flera jurisdiktioner eller platser
Checkr passar mindre bra för
- Små organisationer med sporadiska, manuella rekryteringsbehov
- Team som endast behöver referens- eller behörighetskontroller
Vad som skiljer Checkr från mängden
Checkr organiserar efterlevnaden inom rekrytering kring automatiserade bakgrundskontroller och flaggningar i realtid. Till skillnad från plattformar som Sterling, som håller sig till en mer manuell process, satsar Checkr stort på maskinbaserad granskning. Jag märker att detta tillvägagångssätt fungerar väl när du vill att efterlevnadsproblem ska upptäckas tidigt och eliminera flaskhalsar som bromsar rekrytering i stor skala.
Jag har sett att HR-team får störst nytta när de behöver granska sökande snabbt i olika delstater eller länder.
Avvägningar med Checkr
Checkr optimerar bakgrundskontroller för snabbhet och automatisering, men du förlorar den detaljerade manuella kontroll som vissa team vill ha när de hanterar mer känsliga eller starkt anpassade kontroller.
Pros and Cons
Pros:
- Har uppnått ISO 42001-certifiering för AI-styrning, vilket visar på ansvarsfull användning av AI
- Integreras väl med de flesta HR- och ATS-verktyg för full funktionalitet i hela rekryteringsarbetsflödet
- Automatiserar aviseringar om negativa åtgärder för att spara tid
Cons:
- Enstaka felaktigheter i bakgrundskontrollrapporter
- Mindre flexibel än konkurrenterna för komplexa, icke-standardiserade bakgrundskontroller
New Product Updates from Checkr
Checkr Adds Post-Hire Drug & Alcohol Clearinghouse Screening
Checkr adds post-hire limited-query support to its Drug & Alcohol Clearinghouse screening, alongside existing pre-hire full queries. The update helps employers manage recurring FMCSA screening requirements for employed CDL drivers within the same platform. For more information, visit Checkr’s official site.
 .
Bäst för integrerade instrumentpaneler för efterlevnad
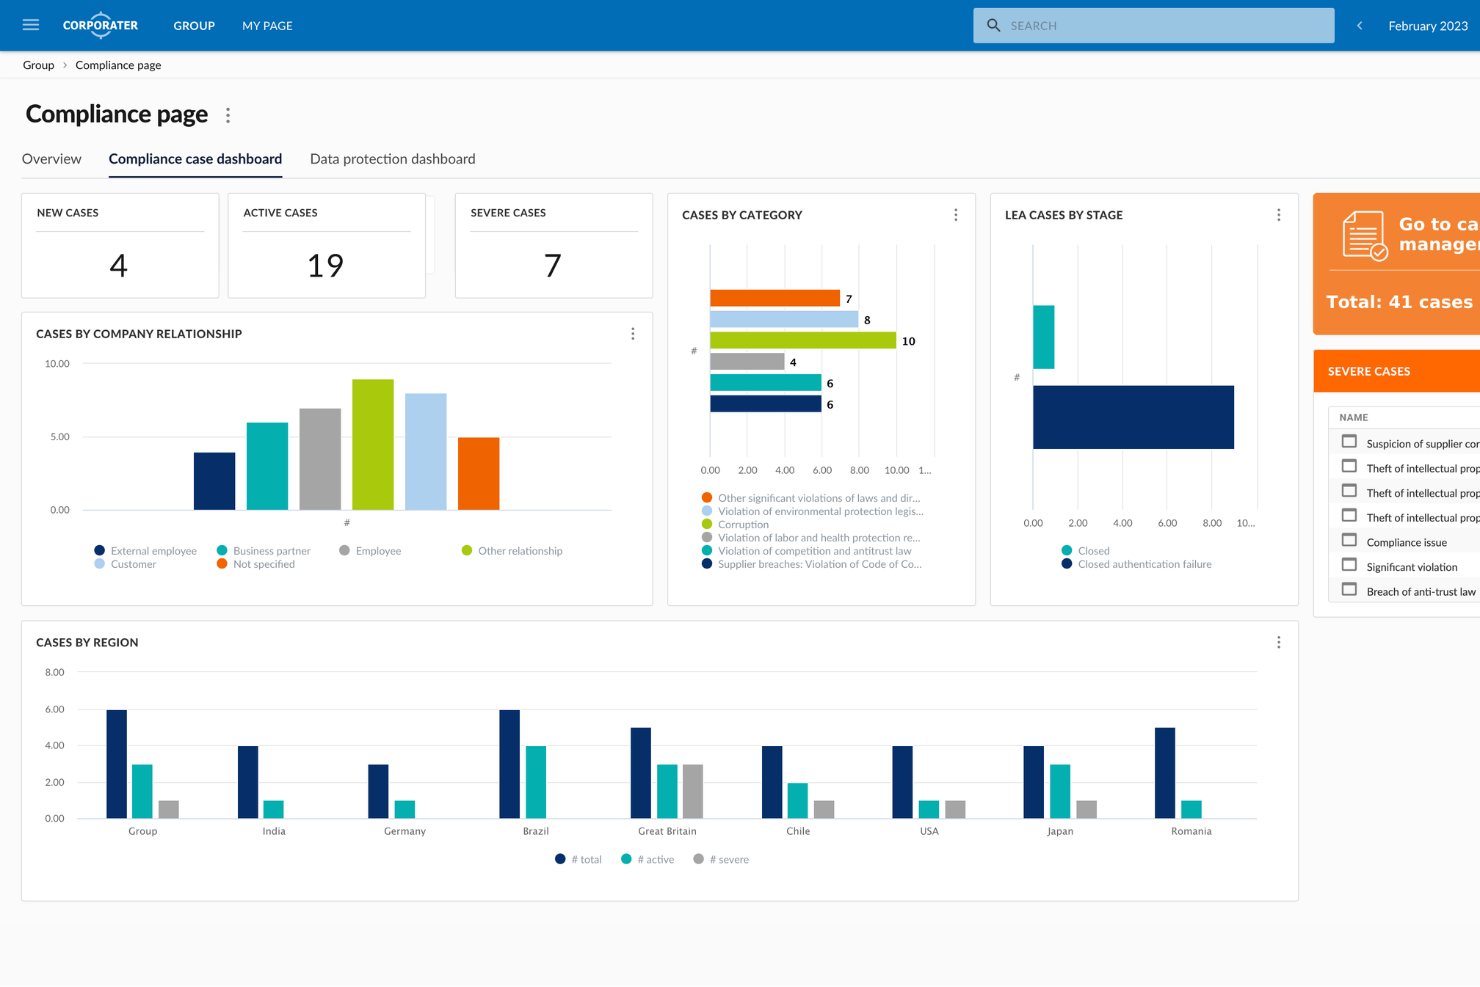
Corporater är en plattform för hantering av efterlevnad på företagsnivå, utformad för organisationer som behöver automatisera policykontroller, hantera regulatoriska skyldigheter och övervaka tredjepartsrisker i ett enda konfigurerbart system.
Vilka passar Corporater bäst för?
Corporater passar väl för medelstora och stora företag som behöver en centraliserad plattform för att hantera efterlevnad, risk och styrning i komplexa organisationsstrukturer.
Varför jag valde Corporater
Jag har tagit med Corporater bland mina främsta val eftersom de rollbaserade instrumentpanelerna för efterlevnad ger olika intressenter en vy som faktiskt är relevant för dem. En styrelseledamot ser en övergripande översikt över risk och efterlevnad, medan en efterlevnadsansvarig kan gå ner på detaljnivå för att granska enskilda KPI:er, kontrollstatusar och överträdelser av tröskelvärden på samma plattform. Jag uppskattar också att instrumentpanelerna automatiskt hämtar data genom Corporaters inbyggda ETL-motor, så att du inte behöver sammanställa kalkylblad manuellt före varje rapporteringsperiod. KPI-värmekartorna, trendpilarna och trafikljusindikatorerna gör det enkelt att snabbt upptäcka brister i efterlevnaden.
Viktiga funktioner i Corporater
- Modul för policyhantering: Skapa, distribuera och spåra policybekräftelser i hela organisationen med versionshantering och revisionsspår.
- Kartläggning av regulatoriska skyldigheter: Koppla regulatoriska krav direkt till interna kontroller och processer för att upprätthålla ett spårbart efterlevnadsregister.
- Riskbedömningar av tredje part: Genomför frågeformulär för leverantörsgranskning och poängsätt leverantörers riskprofiler från plattformen.
- Revisionshantering: Planera, genomför och dokumentera interna revisioner med strukturerade arbetsflöden som kopplar resultat till uppgifter för korrigerande åtgärder.
Corporater-integrationer
Corporater integrerar aggregerade data från regulatorisk teknik och cybersäkerhet på ett säkert sätt i ett centraliserat ramverk för styrning och efterlevnad.
Pros and Cons
Pros:
- Anpassningsbara modeller för poängsättning av tredjepartsrisker
- Stöd för regulatorisk kartläggning till ramverk
- Detaljerad åtkomstkontroll på flera användarnivåer
Cons:
- Rapportkonfigurationen kan vara komplex för administratörer
Bäst för SOC 2-efterlevnad
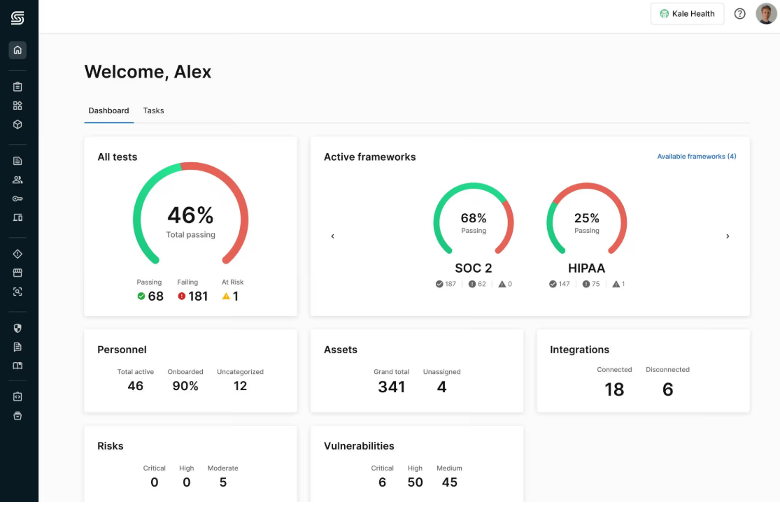
Secureframe finns med på den här listan eftersom det automatiserar SOC 2-efterlevnad på ett sätt som jag inte har sett hos andra AI-baserade lösningar för efterlevnad. När jag har konfigurerat det för team har de färdiga policymallarna och den realtidsbaserade riskövervakningen gjort de löpande revisionsförberedelserna till en stabil och spårbar process.
Det jag uppskattar är hur Secureframe hanterar insamlingen av bevisunderlag automatiskt och ger dig en tydlig instrumentpanel för att följa varje krav. Det är här jag tycker att du får en tillförlitlig överblick när SOC 2 är det omedelbara målet för efterlevnaden.
Secureframes bäst lämpat för
- Organisationer som genomgår SOC 2 eller liknande revisioner med strikta krav på bevisunderlag
- Team som vill ha automatiserad, AI-driven övervakning av efterlevnaden
Secureframe är mindre lämpat för
- Företag som behöver flexibla, anpassade ramverk för efterlevnad
- Små team som endast behöver grundläggande uppföljning av datasekretess
Vad skiljer Secureframe från andra
Secureframe bygger arbetsflöden för efterlevnad kring automatisering. I stället för att förlita sig på ständig manuell övervakning som Drata eller statiska checklistor får du löpande riskövervakning och hantering av bevisunderlag under hela året. I praktiken ser jag att organisationer drar nytta av en tydlig koppling mellan vad revisorerna vill se och vad som spåras i bakgrunden av Secureframe.
Detta fungerar bäst om du vill att efterlevnad ska kännas mindre som ett projekt och mer som en löpande del av verksamheten.
Avvägningar med Secureframe
Secureframe optimerar för automatiserad och strukturerad efterlevnad men begränsar möjligheten till anpassad styrning. Om du vill anpassa ramverket eller lägga till processer för specialfall kan systemet kännas alltför stelt.
Pros and Cons
Pros:
- Fokuserar på SOC 2-efterlevnad
- Automatiserad insamling av bevisunderlag
- Efterlevnadsaviseringar i realtid
Cons:
- Den första konfigurationen kan vara komplex
- Kräver viss teknisk kunskap

Bäst för anpassningsbara arbetsflöden
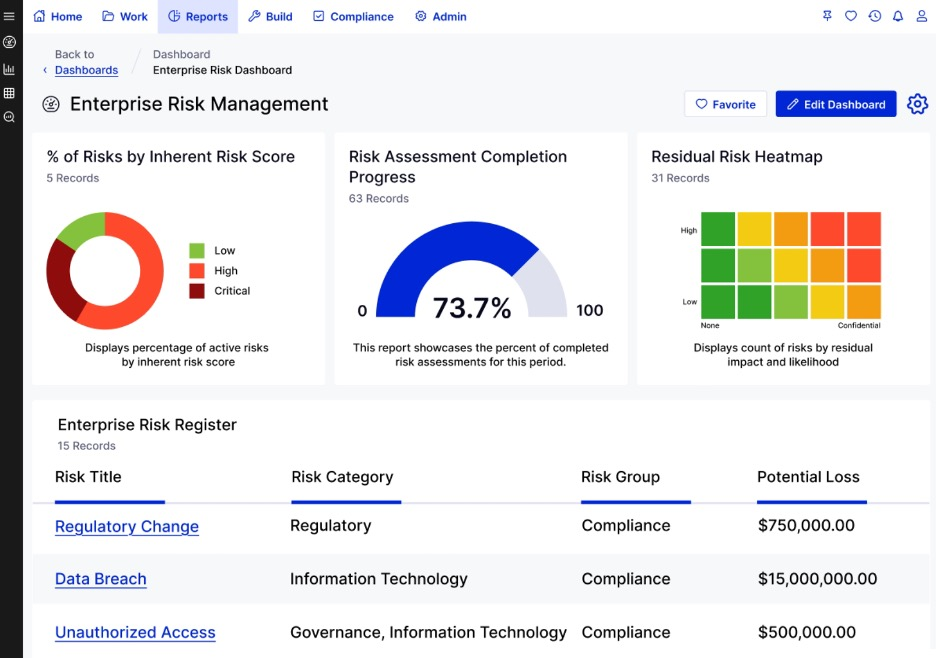
LogicGate får en plats här tack vare hur mycket du kan anpassa dess arbetsflödesmotor för att passa mycket specifika efterlevnadsbehov. När jag har konfigurerat risk- och efterlevnadsprocesser i LogicGate har jag upplevt att det är enkelt att anpassa uppgifter, formulär och granskningar för komplexa regelverk och snabbt föränderliga AI-riskprofiler.
Det jag uppskattar mest är hur detaljerat du kan konfigurera processer och automatiserade kontroller. Detta är särskilt användbart för team som behöver hantera överlappande efterlevnadsprogram.
LogicGates bästa användningsområden
- Risk- och efterlevnadsteam som skapar anpassade regulatoriska arbetsflöden
- Organisationer som behöver skräddarsydd automatisering för komplex AI-efterlevnad
LogicGate passar mindre bra för
- Små grupper som vill ha färdiga efterlevnadsmallar
- Team som behöver enkla eller färdigkonfigurerade lösningar
Det som skiljer LogicGate från mängden
LogicGate är utformat för team som förväntar sig att kunna utforma och hantera efterlevnad på det sätt de faktiskt arbetar, i stället för att kämpa med att anpassa sig till någon annans mall. När jag använder LogicGate ser jag organisationer kartlägga detaljerade arbetsflöden som återspeglar deras interna risklogik och godkännandekedjor, inte bara bocka av generiska uppgifter. Till skillnad från plattformar som Jira, som du kan behöva anpassa för att passa ett efterlevnadsprogram, låter LogicGate dig bygga processer med risk och revision i åtanke från början.
Nackdelar med LogicGate
LogicGate optimerar för flexibilitet när anpassade arbetsflöden byggs upp, men detta kan göra introduktionen långsammare för dem som vill ha en färdig efterlevnadslösning.
Pros and Cons
Pros:
- Mycket anpassningsbara arbetsflöden
- Dra-och-släpp-design för processer
- Stöder komplexa efterlevnadsbehov
Cons:
- Den första konfigurationen kan vara tidskrävande
- Kräver utbildning för anpassning
OneTrust
Bäst för integritetshantering
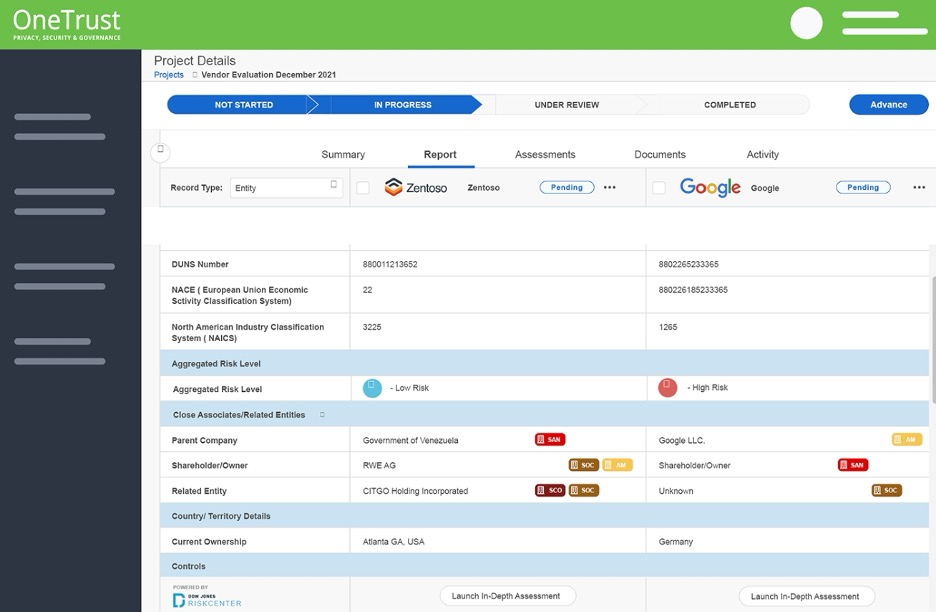
OneTrust får en plats på min kortlista eftersom företaget tar integritetshantering på stort allvar i stor skala. När regelverk eller revisioner blir aktuella ser jag team använda OneTrusts automatiserade datakartläggning och AI-drivna bedömningsfunktioner för att identifiera risker i komplexa dataflöden.
Det jag uppskattar är hur lösningen bryter ned den löpande övervakningen och incidenthanteringen. Om du behöver robust stöd för efterlevnad av regelverk – särskilt när det gäller AI och nya integritetslagar – är det den första platsen jag vänder mig till.
OneTrust passar bäst för
- Stora företag som hanterar integritet, samtycke och efterlevnad av AI-relaterade regelverk
- Juridik- och IT-team som hanterar revisioner eller komplexa dataflöden
OneTrust passar mindre bra för
- Mindre organisationer med grundläggande, manuella behov av regelefterlevnad
- Team som vill ha lättviktiga AI-verktyg för riskhantering direkt ur lådan
Vad som skiljer OneTrust från mängden
OneTrust betraktar integritetshantering som en heltäckande, enhetlig process och förväntar sig att du hanterar efterlevnaden centralt. Till skillnad från enklare tillägg för AI-efterlevnad eller spårningsverktyg utgår lösningen från att din organisation hanterar känsliga uppgifter och skyldigheter enligt regelverk i flera olika system. Du får arbetsflöden och instrumentpaneler som är redo för revisioner och incidenthantering, i stället för bara checklistor och policymallar.
Avvägningar med OneTrust
OneTrust prioriterar centralisering och formaliserade processer, så du byter bort snabbhet och enkel installation för mindre behov. Om ditt användningsfall är enkelt eller inte kräver löpande övervakning är det ett mer omfattande system än du faktiskt kommer att använda.
Pros and Cons
Pros:
- Omfattande stöd för regelverk
- Omfattande verktyg för integritet och AI
- Automatiserade processer för regelefterlevnad
Cons:
- Komplex initial installation
- Kräver utbildning för att användas effektivt
Sprinto
Bäst för efterlevnad i nystartade företag
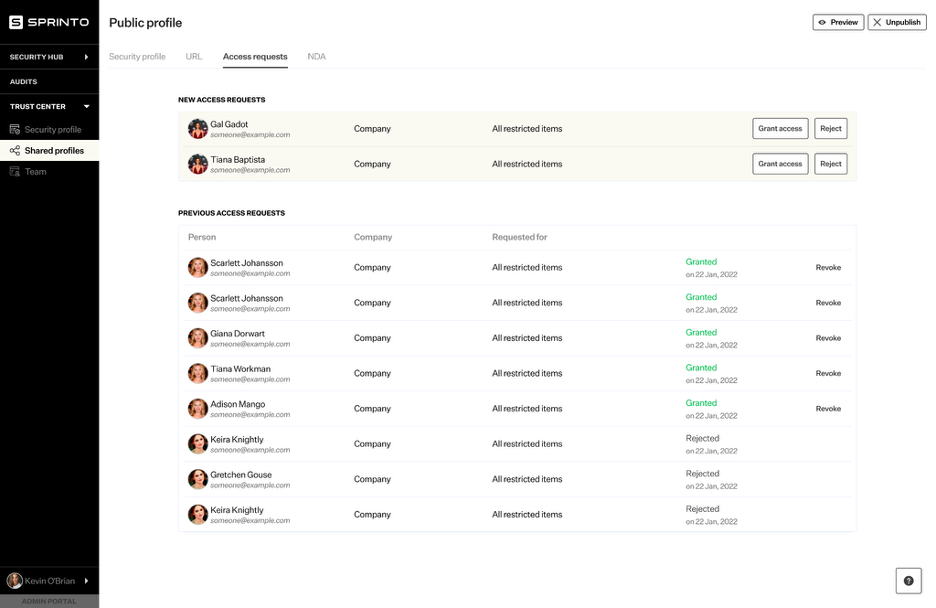
Sprinto hamnar på min kortlista eftersom det tar bort så mycket av gissningsarbetet kring efterlevnad och säkerhetsramverk för nystartade företag. Det som framför allt utmärker Sprinto för mig är hur det automatiserar löpande övervakning, policydokumentation och revisionsberedskap, från den tidiga tillväxtfasen och hela vägen genom expansionen. Team som försöker förbereda sig för SOC 2 eller ISO 27001 utan att tappa momentum får ofta stort värde här.
Jag gillar hur snabbt man kan konfigurera kontinuerliga kontroller och koppla krav till bevis, vilket är ovanligt bland verktyg för efterlevnad på nybörjarnivå.
Det här passar Sprinto bäst för
- Nystartade företag som bygger upp efterlevnad för SOC 2 eller ISO 27001 från grunden
- Grundare som tidigt vill automatisera efterlevnaden och förbereda sig för revision
Det här passar Sprinto inte särskilt bra för
- Etablerade företag med djupt anpassade processer för efterlevnad
- Organisationer som behöver branschspecifika certifieringar som avviker från standarden
Det som skiljer Sprinto från mängden
Sprinto är utformat för nystartade företag som vill automatisera processerna för efterlevnad tidigt, i stället för att sätta ihop manuella policyer som man skulle göra i Google Workspace eller Excel. Det förutsätter att man ser efterlevnad som en löpande och integrerad del av tillväxten, inte bara som en checklista för ett enstaka tillfälle. Till skillnad från generiska GRC-verktyg fokuserar Sprinto specifikt på att göra regelverk hanterbara, även om man inte har någon särskilt anställd för efterlevnad.
Nackdelar med Sprinto
Sprinto är optimerat för nystartade företag som standardiserar sin efterlevnad, men detta fokus innebär att etablerade team med ovanliga arbetsflöden eller särskilda krav kan stöta på begränsningar.
Pros and Cons
Pros:
- Anpassat för nystartade företags behov
- Snabb konfiguration av efterlevnad
- Automatiserat skapande av policyer
Cons:
- Begränsade anpassningsmöjligheter
- Kan kräva teknisk kunskap
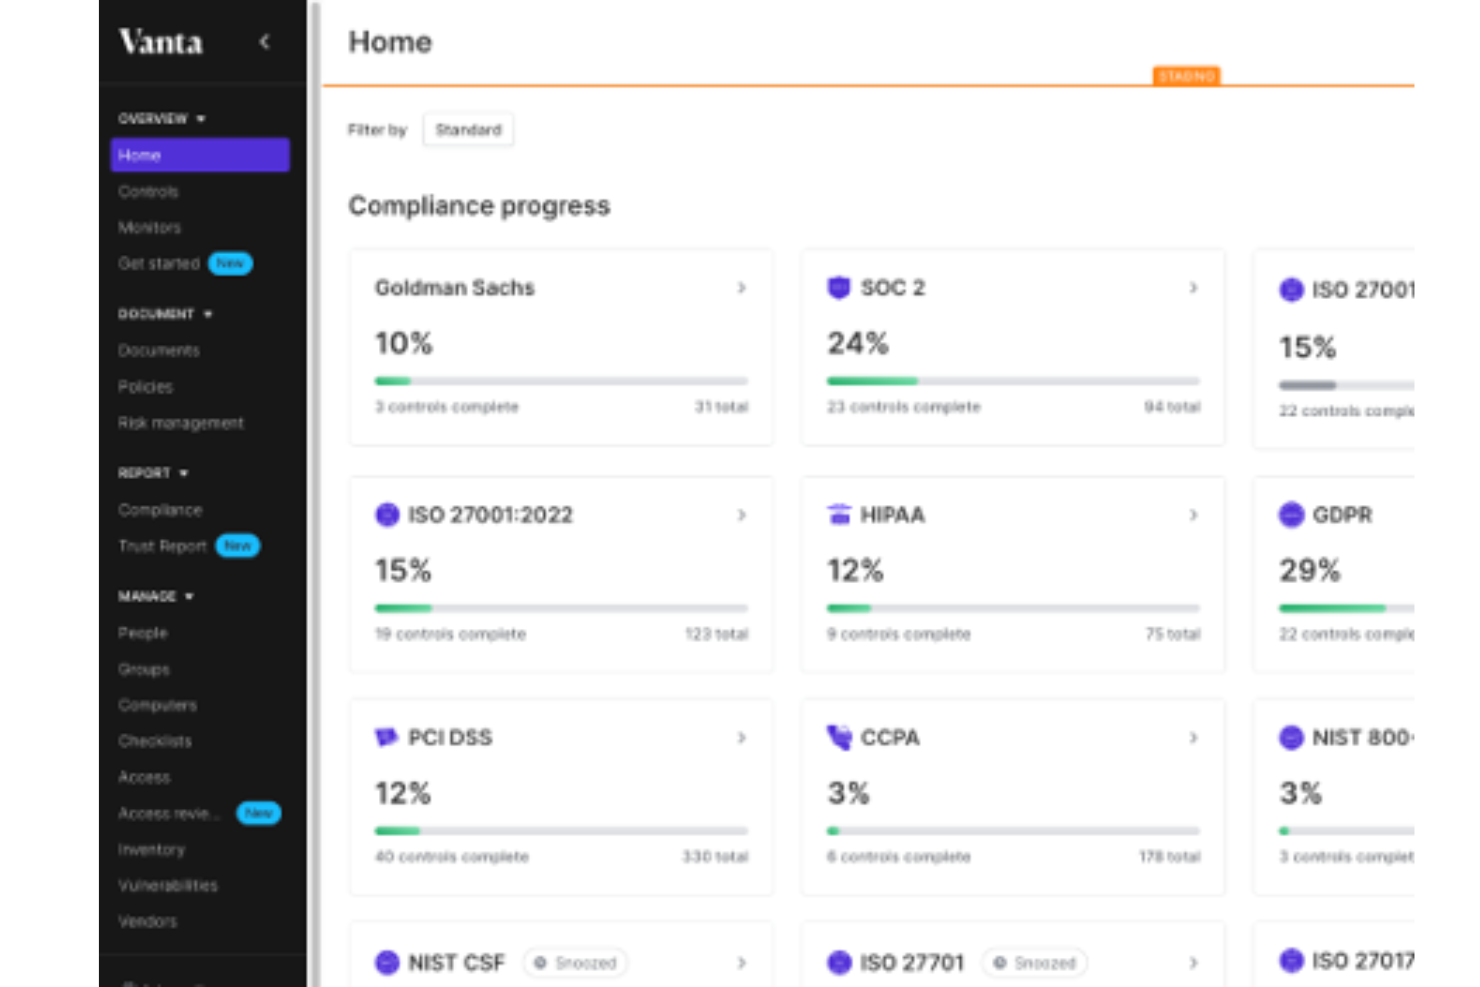
Vanta hamnar på min lista eftersom det snabbar upp processen för efterlevnadsrevisioner genom att automatisera insamlingen av bevisunderlag och koppla kontroller till ramverk som SOC 2 och ISO 27001. Om du behöver bli redo för en revision med minimalt manuellt arbete tycker jag att Vanta utmärker sig genom att automatiskt övervaka dina system och lyfta fram problem i realtid.
Det jag gillar är hur snabbt du kan svara på revisorsförfrågningar med hjälp av Vantas centraliserade instrumentpanel, så att teamen kan minska tiden som läggs på att följa upp statusen för policyer och kontroller.
Vantas bästa användningsområden
- Snabba upp SOC 2- och ISO 27001-revisioner samt liknande revisioner
- Teknikföretag som automatiserar insamlingen av bevisunderlag för efterlevnad
Vanta är mindre lämpligt för
- Team som söker anpassade, mindre vanliga efterlevnadsramverk
- Organisationer som behöver djupgående funktioner för policyhantering
Vad som skiljer Vanta från mängden
Vanta är utformat för personer som vill ta sig snabbt igenom efterlevnadsarbetet utan att behöva koppla varje kontroll manuellt. Det automatiserar insamling och övervakning av bevisunderlag, så att du lägger mindre tid på att samla in dokument och mer tid på att åtgärda verkliga problem. Till skillnad från manuellt hanterade GRC-verktyg eller uppföljning i Google Kalkylark förväntar sig Vanta att du arbetar i dess system och låter det identifiera risker åt dig.
Det fungerar utmärkt när din prioritet är att vara redo för en revision och du behöver hantera ramverk som SOC 2, snarare än att anpassa ditt efterlevnadsprogram i det oändliga.
Avvägningar med Vanta
Vanta är optimerat för standardiserade ramverk och snabb konfigurering, men du får mindre möjligheter till anpassad policyhantering och avancerad skräddarsydd anpassning. Komplexa efterlevnadsscenarier eller mycket unika kontroller blir därför svårare att hantera.
Pros and Cons
Pros:
- Snabb konfigureringsprocess
- Automatiserad insamling av bevisunderlag
- Övervakningsfunktioner i realtid
Cons:
- Begränsade anpassningsmöjligheter
- Kan vara överväldigande för små team


Drata får en plats här eftersom verktyget är byggt för organisationer som behöver aktuell insyn i sin efterlevnadsstatus, särskilt vid pågående förändringar av regelverken. Jag rekommenderar Drata när du vill ha aktiv, automatiserad övervakning av dataflöden och säkerhetskontroller, snarare än periodiska manuella granskningar.
Det som sticker ut för mig är funktionerna för kontinuerlig insamling av bevis och riskbedömning, som hjälper dig att upptäcka potentiella problem direkt och minska tiden för att förbereda revisioner. När jag testade Dratas funktioner gillade jag hur tydligt plattformen visar revisionsberedskapen vid varje given tidpunkt, särskilt när man ska visa intressenter att GDPR och AI-regler efterlevs.
Dratas bästa användningsområde
- Företag som behöver automatiserad övervakning av efterlevnad i realtid
- Organisationer som arbetar med komplexa regelverk som GDPR eller AI-lagstiftning
Drata passar mindre bra för
- Små nystartade företag med grundläggande, statiska behov av efterlevnad
- Team som söker branschspecifika efterlevnadsramverk utanför standardiserad dataskyddsefterlevnad
Det som skiljer Drata från mängden
Drata förväntar sig att organisationer anammar ett övervakningsorienterat förhållningssätt, i stället för att genomföra statiska revisioner i cykler som med verktyg som främst är byggda för checklistor eller kalkylblad. Plattformen uppmuntrar dig att integrera uppföljning av kontroller direkt i aktiva arbetsflöden, vilket ligger närmare kontinuerliga övervakningsplattformar än äldre verktyg för efterlevnadsuppföljning. Till skillnad från Vanta eller Secureframe fokuserar Drata mer på automatiserad och ständig insyn i risker, så att du kan hålla koll på din efterlevnadsstatus utan att ta fram manuella rapporter.
Avvägningar med Drata
Drata är optimerat för övervakning av efterlevnad i realtid, men det innebär mer konfigurering och löpande hantering av integrationer. Om din efterlevnadsstatus sällan förändras eller om du vill ha en enkel kontroll vid en viss tidpunkt är denna extra komplexitet ofta inte värd besväret.
Pros and Cons
Pros:
- Insikter om efterlevnad i realtid
- Automatiserad insamling av bevis
- Stödjer flera ramverk
Cons:
- Kräver tid för den initiala konfigurationen
- Viss inlärningskurva
Andra AI-verktyg för regelefterlevnad
Här är några ytterligare alternativ för AI-verktyg för regelefterlevnad som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- Diligent
Bäst för styrelsearbete
- AuditBoard
Bäst för riskhantering
- Centraleyes
Bäst för realtidsinsikter
- Compliance.ai
Bäst för finansiella tjänster
- Xapien
Bäst för automatiserad efterforskning
- Regology (Reggi)
Bäst för regulatoriska uppdateringar


Så utvärderar jag verktyg för AI-efterlevnad
Jag letar efter verktyg där AI identifierar risker för partiskhet, flaggar regulatoriska brister och genererar rapporter som är redo för granskning – inte statiska checklistor som kräver manuellt arbete. Därefter delar jag upp min utvärdering i kärnfunktioner som alla verktyg måste leverera och särskiljande faktorer som skiljer det bästa alternativet från resten.
Kärnfunktioner (grundläggande krav för denna lista)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 55 % för att övervägas för inkludering.
- Granskning av AI-partiskhet: Jag utvärderar om verktyget automatiskt kan testa HR-AI-modeller för negativ särbehandling mellan skyddade grupper – till exempel genom att flagga oproportionerligt höga avslagsfrekvenser i CV-urval.
- Regulatorisk kartläggning: Varje verktyg bör koppla AI-användning till relevanta HR-regelverk (EU:s AI-förordning, NYC LL 144, EEOC-riktlinjer) och identifiera brister i efterlevnaden när reglerna ändras.
- Riskbedömning av AI: Jag letar efter en strukturerad riskbedömning som klassificerar HR-AI-system efter risknivå, så att team kan prioritera granskningar av högriskverktyg som rekryteringsalgoritmer.
- Granskningsspår och dokumentation: Automatiskt genererade loggar, modellkort och konsekvensbedömningar är viktiga här – jag kontrollerar om resultatet är redo för tillsynsmyndigheter eller bara ett grundläggande aktivitetsflöde.
- Övervakning av AI-modeller: Löpande övervakning av förändringar och rättvisa för driftsatta modeller är avgörande. Jag undersöker om verktygen varnar team när en modell för befordran eller urval försämras över tid.
- Styrning av leverantörer och policyer: Jag kontrollerar om verktyget inventerar tredjepartsleverantörer av HR-AI och tillämpar interna användningspolicyer, särskilt för team som hanterar flera AI-drivna ATS- eller HRIS-verktyg.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Simulering av negativ särbehandling är en viktig särskiljande faktor – jag letar efter verktyg som låter HR-team modellera hur förändringar av urvalskriterier påverkar resultaten för rättvisa innan de tas i bruk. Automatisering av kandidatmeddelanden är också viktigt, eftersom manuell uppföljning av informationskrav mellan olika jurisdiktioner i sig innebär en efterlevnadsrisk. Jag värdesätter förklarande AI-instrumentpaneler som översätter modellers logik till ett begripligt språk, vilket gör det enklare att besvara frågor från tillsynsmyndigheter eller interna intressenter under en granskning.
Mer än funktioner
Integrationer med HRIS och ATS är bland det första jag kontrollerar – ett verktyg som ansluter till Workday, Greenhouse eller SAP SuccessFactors kan hämta beslutsdata direkt i stället för att kräva manuella uppladdningar. Datasäkerheten är lika viktig, eftersom dessa plattformar hanterar känslig information om kandidater och anställda; jag letar som minst efter SOC 2 Type II- och ISO 27001-certifieringar. Jag utvärderar också stödet för regulatorisk rådgivning, eftersom team ofta behöver expertvägledning när de förbereder sin första granskning av partiskhet eller svarar på en förfrågan från en tillsynsmyndighet.
Så väljer du AI-verktyg för regelefterlevnad
Det är lätt att fastna i långa funktionslistor och komplicerade prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för att välja programvara får du här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Kommer verktyget att växa med ditt företag? Kontrollera om det stöder dina framtida expansionsplaner och kan hantera en ökad datamängd och komplexitet i takt med att företaget växer. |
| Integrationer | Ansluter det till dina nuvarande system? Se till att verktyget integreras med befintlig programvara, exempelvis HR-, ekonomi- eller CRM-system, för att undvika datasilos och dubbelarbete. |
| Anpassningsbarhet | Kan du anpassa det efter dina behov? Leta efter verktyg som låter dig anpassa arbetsflöden, rapporter och instrumentpaneler så att de passar dina specifika processer för regelefterlevnad och verksamhetskrav. |
| Användarvänlighet | Är det användarvänligt? Utvärdera gränssnittet för att se om det är intuitivt och enkelt för ditt team att navigera utan omfattande utbildning eller teknisk expertis. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Ta hänsyn till den tid och de resurser som krävs för att implementera verktyget och utbilda ditt team, inklusive tillgänglig support som handledningar och dokumentation. |
| Kostnad | Ryms det inom din budget? Jämför prisplanerna och säkerställ att verktyget ger valuta för pengarna genom att ta hänsyn till både den initiala investeringen och löpande kostnader. |
| Säkerhetsåtgärder | Hur skyddar det dina data? Kontrollera verktygets säkerhetsåtgärder, såsom kryptering, åtkomstkontroller och efterlevnad av dataskyddsbestämmelser, för att skydda känslig information. |
| Krav på regelefterlevnad | Uppfyller det dina regulatoriska behov? Se till att verktyget stöder de specifika ramverk och standarder för regelefterlevnad som är relevanta för din bransch och geografiska plats. |
Vad är AI-verktyg för regelefterlevnad?
AI-verktyg för regelefterlevnad är programvarulösningar som är utformade för att hjälpa organisationer att hantera och följa regulatoriska krav med hjälp av artificiell intelligens. Dessa verktyg används vanligtvis av regelefterlevnadsansvariga, juridiska team och yrkesverksamma inom riskhantering för att automatisera och förenkla processer för regelefterlevnad. Automatiska aviseringar, spårning i realtid och funktioner för hantering av regulatoriska förändringar hjälper till att hålla sig uppdaterad om krav på regelefterlevnad och minska risker. Sammantaget ger dessa verktyg företag möjlighet att effektivt hantera regelefterlevnad och minska risken för bristande efterlevnad.
Funktioner i AI-verktyg för regelefterlevnad
När du väljer AI-verktyg för regelefterlevnad bör du vara uppmärksam på följande viktiga funktioner:
- Automatiska aviseringar: Meddelar ditt team om regulatoriska förändringar i realtid, vilket hjälper er att följa reglerna och undvika sanktioner.
- Spårning av regulatoriska förändringar: Övervakar och informerar dig om nya och föränderliga regler, så att du förblir informerad och följer kraven.
- Verktyg för riskbedömning: Identifierar och utvärderar potentiella risker för bristande efterlevnad, så att du kan minska dem proaktivt.
- Anpassningsbara arbetsflöden: Låter dig anpassa processerna för regelefterlevnad för att effektivisera organisationens specifika behov och krav.
- Spårning i realtid: Ger aktuella insikter i din status för regelefterlevnad, vilket möjliggör snabba beslut och åtgärder.
- Hantering av uppgifter för regelefterlevnad: Organiserar och följer upp uppgifter som rör regelefterlevnad, vilket förbättrar effektiviteten och ansvarsskyldigheten.
- Säker dokumentdelning: Underlättar säker och regelriktig delning av känslig information mellan berörda parter.
- Revisionsspår och rapportering: Bevarar detaljerade register över aktiviteter kopplade till regelefterlevnad och stödjer transparens och ansvarsskyldighet.
Fördelar med AI-verktyg för regelefterlevnad
Att implementera AI-verktyg för regelefterlevnad ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Minskad risk: Automatiska aviseringar och verktyg för riskbedömning hjälper till att identifiera och minska risker för bristande efterlevnad på ett tidigt stadium.
- Tidsbesparingar: Spårning i realtid och automatiserade processer frigör tid för ditt team att fokusera på andra viktiga uppgifter.
- Förbättrad noggrannhet: Automatisk spårning av regulatoriska förändringar säkerställer att du alltid har den mest aktuella informationen om regelefterlevnad.
- Förbättrad effektivitet: Anpassningsbara arbetsflöden och hantering av uppgifter för regelefterlevnad förenklar processerna och ökar produktiviteten.
- Ökad transparens: Funktioner för revisionsspår och rapportering ger tydliga register över aktiviteter kopplade till regelefterlevnad och stödjer ansvarsskyldighet.
- Bättre beslutsfattande: Insikter och analyser i realtid möjliggör snabba och välgrundade beslut för att upprätthålla regelefterlevnaden.
- Säker informationsdelning: Säker dokumentdelning skyddar känsliga data och säkerställer samtidigt efterlevnad av dataskyddsbestämmelser.
Kostnader och priser för AI-verktyg för regelefterlevnad
När du väljer AI-verktyg för regelefterlevnad behöver du förstå de olika prismodellerna och tillgängliga planerna. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med AI-verktyg för regelefterlevnad:
Jämförelsetabell för verktyg för AI-efterlevnad
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisplan | $0 | Grundläggande spårning av efterlevnad, begränsad rapportering och support från communityn. |
| Personlig plan | $200-$1250/användare/månad | Automatiserade aviseringar, grundläggande riskbedömning och standardmallar för efterlevnad. |
| Företagsplan | $450-$3000/användare/månad | Anpassningsbara arbetsflöden, avancerad rapportering och integration med tredjepartsapplikationer. |
| Plan för stora företag | $2000-$5000/användare/månad | Fullständig spårning av regeländringar, dedikerad kundsupport och heltäckande analys av efterlevnad. |
Vanliga frågor om verktyg för AI-efterlevnad
Här är några svar på vanliga frågor om verktyg för AI-efterlevnad:
Kräver verktyg för AI-efterlevnad teknisk expertis för att användas?
Nej, många verktyg för AI-efterlevnad är utformade för att vara lättanvända och kräver inte omfattande teknisk expertis. Vissa verktyg kan dock ha avancerade funktioner som kräver grundläggande teknisk kunskap. Leta efter lösningar med användarvänliga gränssnitt, handledningar och supportresurser som hjälper ditt team att komma igång. Rätt verktyg balanserar funktionalitet med tillgänglighet, så att ditt team kan använda det effektivt utan en brant inlärningskurva.
Hur håller sig verktyg för AI-efterlevnad uppdaterade med regelverk?
Verktyg för AI-efterlevnad använder vanligtvis automatiserade uppdateringar för att hålla sig aktuella inom regelverk. De övervakar förändringar i lagar och regler för cybersäkerhet och branschen, vilket säkerställer att systemet återspeglar de senaste kraven och att det inte uppstår problem med efterlevnaden. Denna automatisering sparar tid och minskar risken för bristande efterlevnad samt förhindrar en potentiell sårbarhet. När du väljer ett verktyg bör du fråga om uppdateringsfrekvensen och metoderna för att säkerställa att det håller dig informerad om regeländringar.
Hur bedömer jag om ett verktyg för AI-efterlevnad passar min organisations riskprofil?
Börja med att granska om verktyget stöder kartläggning och klassificering av dina AI-system efter risknivå. Leta efter alternativ som låter dig dokumentera modeller, datamängder och avsedda användningsområden i linje med dina interna styrningspolicyer. Det är också viktigt att bekräfta att verktyget överensstämmer med ramverk som är relevanta för din bransch, till exempel hälso- och sjukvård eller myndighetsarbete, såsom EU:s AI-förordning eller NIST AI RMF. Du får bäst resultat när verktyget kompletterar dina befintliga arbetsflöden i stället för att tvinga fram stora processförändringar för att passa regelverket.
Hur bedömer man om ett verktyg för AI-efterlevnad stöder kontinuerlig modellövervakning?
Du bör kontrollera om verktyget kan spåra beteendet hos ditt AI-system över tid och flagga avvikelser, snedvridning eller avvikande resultat. Rätt verktyg för ditt team erbjuder instrumentpaneler eller aviseringar som kan kopplas tillbaka till specifika modeller och datapipelines. Fråga om verktyget låter dig definiera tröskelvärden och mätvärden för varje modell samt integrera med din befintliga telemetri.
Vilka är de viktigaste kraven på datakvalitet som du bör kontrollera innan du förlitar dig på ett verktyg för AI-efterlevnad?
Ditt team måste säkerställa att de datamängder som används av dina AI-system är korrekta, korrekt etiketterade och representativa för användning i verkligheten. Ett verktyg för AI-efterlevnad kan varna dig för dataproblem, men det kan inte åtgärda dåliga indata. Kontrollera att verktyget låter dig länka tillbaka till träningsdata, se datahärkomst och upptäcka avvikelser.
Hur hanterar verktyg för AI-efterlevnad rapportering och dokumentation?
Ett verktyg för AI-efterlevnad innehåller vanligtvis automatiserade rapporteringsfunktioner som genererar sammanfattningar, revisionsspår och bevis på efterlevnad. Dessa rapporter hjälper ditt team att visa ansvar och beredskap under granskningar eller revisioner. Du kan vanligtvis anpassa rapporternas format och frekvens så att de passar ditt interna schema för efterlevnad. Denna funktion sparar tid och säkerställer att dokumentationen förblir konsekvent och komplett.
Vad händer härnäst:
Om du håller på att undersöka verktyg för AI-efterlevnad kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna i dina behov. Därefter får du en kortlista med programvara att granska. De stöttar dig även genom hela köpprocessen, inklusive prisförhandlingar.