Rakamlar, çoğu yöneticinin duymak istemeyeceği bir tabloyu ortaya koyuyor. Kuruluşlar kurumsal yapay zekâ abonelikleri satın almak için acele ederken, artık %98'inde çalışanlar onaylanmamış yapay zekâ uygulamalarını kullanıyor.
Bu çalışanların %38'i, hassas iş bilgilerini yetkilendirme olmadan yapay zekâ araçlarıyla paylaştığını kabul ediyor. Belki de en endişe verici nokta şu: Çalışanların %81'i ve bu davranışı önlemekten sorumlu kişiler olan güvenlik liderlerinin %88'i, onaylanmamış yapay zekâ araçlarını kendilerinin de kullandığını bildiriyor.
Kurumsal yapay zekâ stratejisi ile çalışanların gerçekliği arasındaki bu boşluk, güvenlik profesyonellerinin "gölge yapay zekâ" olarak adlandırdığı durumu yarattı ve bu sorun giderek büyüyor. 2023 ile 2024 arasında çalışanların üretken yapay zekâ uygulamalarını benimseme oranı %74'ten %96'ya yükseldi. Ancak kuruluşların yalnızca %31'i bu kullanımı yönetmek için resmî ve kapsamlı yapay zekâ politikaları oluşturdu.
CIO'lar ve CHRO'lar için bu durum, yalnızca satın alma süreçleriyle çözülemeyecek bir yönetişim krizini temsil ediyor. "Doğru aracı satın al ve kullanımını zorunlu kıl" şeklindeki geleneksel yaklaşım, çalışanlar benzer yeteneklere ücretsiz tüketici uygulamaları üzerinden erişebildiğinde başarısız oluyor. Liderlik ekiplerinin karşı karşıya olduğu soru, yapay zekâyı başlangıçta cazip kılan üretkenlik kazanımlarını yok etmeden nasıl kontrol sağlayacaklarıdır.
Görünmez Yapay Zekâ Kullanımının Boyutu
Gölge yapay zekâ, hem kapsamı hem de erişilebilirliği açısından önceki gölge BT sorunlarından farklıdır. Bir çalışan öğle arasında telefonundan gizli bir sunucu ya da satın alma sistemi kuramaz. Ancak bir yanıt e-postası hazırlamak, performans değerlendirmesi yazmak veya bir elektronik tabloyu analiz etmek için gizli müşteri verilerini ChatGPT ya da Claude'a yapıştırabilir.
Mart 2024'te çalışanların yapay zekâ araçlarına girdiği kurumsal verilerin %27,4'ü hassas olarak sınıflandırıldı; bu oran bir yıl önce %10,7'ydi. Mesele yalnızca hacim değil, aynı zamanda hızdır.
Yapay zekânın dağınık yapıda benimsenmesi, geleneksel izleme yaklaşımlarını yetersiz kılıyor. Yönetici ayrıcalıkları gerektiren yazılım kurulumlarının veya satın alma süreçlerine ilişkin izler oluşturan hizmet olarak yazılım araçlarının aksine, kişisel hesaplar üzerinden gerçekleştirilen yapay zekâ kullanımı çok az teknik iz bırakıyor.
IBM'nin 2025 Veri İhlalinin Maliyeti Raporu'na göre, gölge yapay zekâ kullanımının yüksek olduğu kuruluşlarda güvenlik ihlalleri, gölge yapay zekâ oranlarının daha düşük olduğu kuruluşlara kıyasla daha fazla kişisel olarak tanımlanabilir bilginin açığa çıkmasına (%65) ve daha fazla fikrî mülkiyetin ifşa edilmesine (%40) yol açtı. Bu olaylar ayrıca ihlal maliyetlerine ortalama 670.000 $ ekledi.
Çalışanlar İK verilerini, finansal bilgileri veya müşteri kayıtlarını tüketici yapay zekâ araçları üzerinden işlediğinde kuruluşlar gözetim zincirini kaybediyor. Veri koruma düzenlemelerine uyumluluğu kanıtlayamıyor, hangi bilgilerin kuruluş dışına çıktığını denetleyemiyor ve yasaların gerektirdiği durumlarda verilerin silinmesini garanti edemiyorlar.
Riskin yoğunlaşması özellikle daha küçük kuruluşlarda belirgin. 11 ila 50 çalışanı olan şirketlerde gölge yapay zekâ kullanımı en yoğun seviyedeydi ve her 1.000 çalışan başına ortalama 269 onaylanmamış yapay zekâ aracı kullanılıyordu.
500 ila 1.000 çalışanı olan orta ölçekli kuruluşlarda bile her 1.000 kullanıcı başına yaklaşık 200 gölge yapay zekâ aracı bulunuyordu. Bunlar geçici denemeler değil; bazı gölge yapay zekâ uygulamaları resmî onay veya denetim olmadan 400 günü aşan kesintisiz medyan kullanım süreleri gösteriyor.
Bu, şu anda en yaygın gerçekliklerden biri: Liderlik bunun için plan yapmış olsun ya da olmasın, yapay zekâ kullanımı zaten gerçekleşiyor. Verilebilecek en kötü tepki bunu durdurmaya çalışmaktır. Bu, daha fazla gölge kullanıma yol açar ve güveni aşındırır.
Hız ve Güvenlik Zihniyeti
Son araştırmalar, çalışanların yapay zekâ yönetişimine yönelik tutumları hakkında rahatsız edici bir gerçeği ortaya koyuyor. Çalışanların %60'ı, daha hızlı çalışmalarına veya son teslim tarihlerini karşılamalarına yardımcı oluyorsa onaylanmamış yapay zekâ araçlarını kullanmanın güvenlik risklerine değdiğini düşünüyor. Bir diğer %21'lik kesim ise iş zamanında tamamlandığı sürece işverenlerinin onaylanmamış yapay zekâ aracı kullanımına "göz yumacağına" inanıyor.
Bu hesaplama kurumsal seviyeye göre değişiyor. Başkanlar ve üst düzey yöneticiler arasında %69'luk bir kesim, hızın gizlilik veya güvenlik endişelerinden daha önemli olduğuna inanıyor. Direktör veya kıdemli başkan yardımcısı seviyesinde bu oran %66. Buna karşılık, idari görevlerde bulunanların yalnızca %37'si ve alt düzey yönetici pozisyonundakilerin %38'i bu görüşü paylaşıyor.
Yönetişim politikalarını değiştirme konusunda en fazla yetkiye sahip kişiler, bu politikaları görmezden gelme ihtimali en yüksek olanlardır.
Çalışanların paylaştığı veriler bu risk toleransını yansıtıyor. Üçte biri araştırmaları veya veri kümelerini onaylanmamış yapay zekâ araçları üzerinden paylaştı, dörtte birden fazlası adlar, bordro veya performans bilgileri de dâhil olmak üzere çalışan verilerini paylaştı ve %23'ü finansal tabloları veya satış verilerini paylaştı.
Engellemeye Çalışmak Neden Başarısız Olur
Kısıtlamalar yoluyla gölge yapay zekâ sorununu çözmeye çalışan kuruluşlar temel bir sorunla karşılaşıyor. Çalışanlar, engellenen uygulamalara erişmek için geçici çözümler buluyor. Engelleme davranışı ortadan kaldırmıyor; yalnızca onu daha da yeraltına itiyor ve görünürlüğü ortadan kaldırıyor.
Kuruluşunuzdaki insanlar bunu kullanıyor. Hem de sürekli kullanıyorlar. Bu nedenle, benim yapay zekâ affı olarak adlandırdığım şeyi ilan etmeniz gerekebilir; yani karanlıktan çıkın ve yapay zekâ ile ne kullandığınızı bize gösterin. Bilirsiniz, kilitlenmiş, modeli eğitmeyen, her şeyi güvence altına alan tercih edilen araçları kullanın. Ancak gölgelerden çıkın, artık gölge yapay zekâ olmasın. Affınız var. Bunu geçmişte kullanmış olmanızı önemsemeyeceğiz. Önemsememeye karar verdik. Ama lütfen bunu açıkça ortaya koyun ve bunu birlikte nasıl yapacağımızı bulalım.

Bilgi açığı bu zorluğu daha da büyütüyor. Çalışanların %40'ı yapay zekâ eğitimi aldığını hatırlarken, %40'ı hâlâ her gün onaylanmamış araçları kullanıyor. Daha da çelişkili olan şu ki araştırmacılar, yapay zekâ güvenliği gerekliliklerini anladığını bildiren kullanıcılarla onaylanmamış yapay zekâ araçlarını düzenli olarak kullanmaları arasında pozitif bir korelasyon buldu.
Çalışanların yapay zekâ riskleri hakkındaki bilgisi arttıkça, şirket politikalarına uyma pahasına bile olsa, bu risk hakkında değerlendirme yapma konusundaki özgüvenleri de artıyor.
Bu durum, güvenlik farkındalığı eğitiminin tek başına yeterli bir güvence olmadığını gösteriyor. Çalışanların yarısından azı, şirketlerinin yapay zekâ kullanımına ilişkin politikalarını bildiğini ve anladığını söylüyor. Mevcut politikalar çoğu zaman çalışanların en başta gölge yapay zekâya yönelmesinin pratik nedenlerini ele almıyor.
Uygulanabilir Bir Yapay Zekâ Yönetişim Çerçevesi Oluşturma
Bilgi Sistemleri Denetim ve Kontrol Birliği, kuruluşların yapay zekâ yönetiminin tüm yaşam döngüsünü ele almasına yönelik rehberlik geliştirdi. ISACA'nın araştırmasına göre, BT ve iş profesyonellerinin %83'ü kuruluşlarındaki çalışanların yapay zekâ kullandığına inanmasına rağmen kuruluşların yalnızca %31'inde resmî ve kapsamlı yapay zekâ politikaları bulunuyor.
Evans, "En iyi çerçeveler kabullenmeyle başlar," dedi. "İlk olarak yapay zekânın nerelerde ve neden kullanıldığının envanterini çıkarın. İkinci olarak net sınırlar tanımlayın: hangi verilere izin veriliyor, hangi araçlar onaylı ve nerelerde insan gözetimi gerekiyor. Üçüncü olarak sorumluluğu belirleyin: yapay zekâ kararları etkilediğinde sonuçlardan kim hesap verecek? Yönetişim, ekipleri yavaşlatmak yerine güvenli bir şekilde hız kazandırmalıdır. Doğru uygulandığında, gayriresmî denemeleri tekrarlanabilir ve sorumlu bir uygulamaya dönüştürür.
ISACA, geleneksel olarak BT yönetişimi için kullanılan COBIT çerçevesinin yapay zekâya özgü zorlukları ele alacak şekilde uyarlanmasını öneriyor. Bu yaklaşım işe yarıyor; çünkü çoğu kuruluşun hâlihazırda COBIT tabanlı yönetişim yapıları bulunuyor. Böylece yapay zekâ yönetişimi, tamamen yeniden oluşturulması gereken bir yapı yerine mevcut yapının genişletilmesi hâline geliyor.
Öyleyse bunun gerektirdiği adımlara göz atalım:
Have an account? Log In
Stratejik uyum
Yapay zekâ girişimlerinin bağımsız teknoloji projeleri olarak var olmak yerine doğrudan iş hedefleriyle bağlantılı olmasını sağlar. Bu, "yapay zekâ ne yapabilir?" diye sormak yerine "hangi iş sorunlarının çözülmesi gerekiyor ve yapay zekâ yardımcı olabilir mi?" diye sormak anlamına gelir.
Envanter ve risk sınıflandırması
Kullanımda olan mevcut yapay zekâ araçlarını (onaylı ve onaysız olanların tamamını) kataloglayın ve risk seviyelerine göre sınıflandırın. Rutin talepleri işleyen bir müşteri hizmetleri sohbet robotu, çalışan performans verilerini veya finansal öngörüleri analiz eden bir yapay zekâ aracından farklı riskler barındırır. Bu sınıflandırma, farklı araçlar ve kullanım alanları için uygun yönetişim düzeylerini belirler.
Yapay zekâ risk yönetiminin mevcut kurumsal süreçlere yerleştirilmesi.
Yazılım geliştirme, proje yönetimi ve değişiklik yönetimi süreçleriyle entegrasyon, riskin erken ve düzenli olarak değerlendirilmesini sağlar. Gizlilik ve veri yönetişimi açısından doğru varlık, veri ve model takibi, yapay zekâ kullanımına ilişkin bütünsel bir görünüm sunar. Üçüncü taraf risk yönetimi süreçleri, hangi tedarikçilerin yapay zekâ kullandığını ve bunu nasıl güvence altına aldıklarını takip etmelidir.
Veri sınırlarının belirlenmesi
Kuruluşların hangi bilgilerin yapay zekâ sistemleri aracılığıyla işlenebileceğini ve hangilerinin işlenemeyeceğini tanımlayan açık politikalara ihtiyacı vardır. Bu sınırlar genellikle kademeli bir sistem üzerinden işler: kamuya açık bilgiler herhangi bir yapay zekâ aracında kullanılabilir, kurum içi bilgiler veri koruma anlaşmalarına sahip kurumsal çözümler gerektirir ve gizli bilgiler belirli, sıkı biçimde izlenen yapay zekâ ortamlarıyla sınırlandırılır.
Çerçeve, yapay zekâ yönetişiminin kapsamlı olması ve yapay zekâ yaşam döngüsünün tamamını başlangıçtan sona kadar denetlemesi gerektiğini vurgular. Buna, her aşamada ilgili meta verilerin yakalanması ve yönetişim çerçevesinin model geliştirme, devreye alma ve izleme süreçlerinin tüm yönlerini kapsamasının sağlanması dahildir.
Yapay zekâ yönetişimi, kurum ekosistemindeki tüm yapay zekâ modelleri hakkında tam görünürlük sağlamalı; şeffaflığı teşvik etmeli ve paydaşların modellerin nasıl oluşturulduğunu, kullanıldığını ve yönetildiğini anlamasına olanak tanımalıdır.
Başlamak için uygulanabilir adımlar
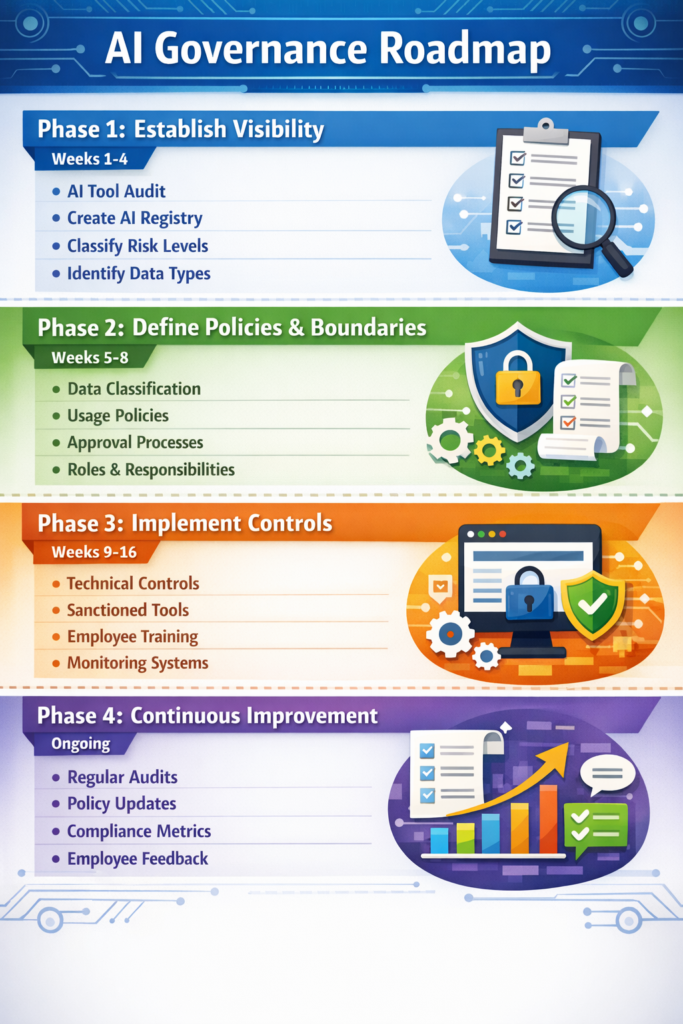
Kurumların eksiksiz bir yönetişim çerçevesini bir gecede uygulamaya alması gerekmez. ISACA'nın yaklaşımı, aşamalı bir uygulama önerir:
1. Aşama: Görünürlüğü sağlama (1-4. haftalar)
- Departmanlar genelinde bir yapay zekâ aracı denetimi gerçekleştirin
- Çalışanların hangi araçları ve hangi amaçlarla kullandıklarını belgelemelerini gerektiren bir yapay zekâ kayıt sistemi oluşturun
- Araçları risk düzeyine göre sınıflandırın (düşük, orta, yüksek, kritik)
- Her araç üzerinden işlenen veri türlerini belirleyin
2. Aşama: Politikaları ve sınırları tanımlama (5-8. haftalar)
- Açık veri sınıflandırma standartları geliştirin (genel, dahili, gizli, kısıtlı)
- Araçların risk düzeylerini veri hassasiyetiyle eşleştiren kademeli kullanım politikaları oluşturun
- Yeni yapay zekâ aracı talepleri için onay süreçleri oluşturun
- Rolleri ve sorumlulukları tanımlayın (neyi kimin onaylayacağı, uyumluluğu kimin izleyeceği)
3. Aşama: Kontrolleri uygulama (9-16. haftalar)
- Teknik kontrolleri devreye alın (veri kaybını önleme, erişim yönetimi)
- Yaygın olarak kullanılan gölge yapay zekâ araçlarına onaylanmış alternatifler sunun
- Onaylanmış araçlar ve veri işleme politikaları konusunda çalışan eğitimlerini başlatın
- Anormal yapay zekâ kullanım örüntülerine yönelik izleme sistemleri oluşturun
4. Aşama: Sürekli iyileştirme (sürekli)
- Onaylanmamış yapay zekâ kullanımı için düzenli denetimler gerçekleştirin (üç aylık denetimler önerilir)
- Yapay zekâ yetenekleri geliştikçe politikaları gözden geçirip güncelleyin
- Uyumluluk oranlarını ve yönetişim etkinliğini ölçün
- Araç eksiklikleri ve politikaların uygulanmasında yaşanan zorluklar hakkında çalışanlardan geri bildirim toplayın
Önemli olan, yapay zekâ yönetişimini bir politika belgesi yerine, sorumluluğu belirlenmiş bir ürün olarak ele almaktır. Kurumların güvenliği yöneten ekipleri olan Bilgi Güvenliği Yöneticileri bulunduğu gibi, etkili yapay zekâ yönetişimi de çerçeveyi yaşayan bir sistem olarak sürdürmekten sorumlu bir kişiyi (örneğin bir Yapay Zekâ Yöneticisi, Veri Yöneticisi veya özel bir yapay zekâ yönetişimi ekibi) gerektirir.
Güvenli denemeler için yapay zekâ kum havuzları
Gölge yapay zekâ yönetişimindeki belki de en önemli gelişme, çalışanların hassas verileri riske atmadan yapay zekâ yeteneklerini deneyebileceği kontrollü ortamlar olan "yapay zekâ kum havuzları" kavramıdır.
Kum havuzları temel bir gerçeği kabul eder: Çalışanlar, işlerini daha iyi yapmalarına yardımcı olduğu için gölge yapay zekâyı kullanır. Alternatifler sunmadan erişimi engellemek, ihtiyacı ortadan kaldırmaz.
Harvard Üniversitesi, öğretim üyeleri ve araştırmacıların dış tedarikçilere veri sızması riskini almadan büyük dil modellerine güvenli erişime ihtiyaç duyduğu dönemde bu yaklaşıma öncülük etti. Üniversite, GPT-3.5, GPT-4, Claude 2 ve PaLM 2 Bison'u destekleyen güvenli bir yapay zekâ kum havuzu başlattı.
50'den fazla pilot kullanıcı, gizli verileri korurken yapay zekâyı eğitim ve araştırma amacıyla test etmek için kum havuzundan yararlandı. Kontrollü testler, Harvard'ın gelecekteki yapay zekâ entegrasyonlarına yönelik tedarik kararlarını da şekillendirdi.
Massachusetts hükümeti, sohbet robotları ve tedarik sistemleri de dâhil olmak üzere yapay zekâ araçları için AWS altyapısını kullanarak benzer yalıtılmış kum havuzları oluşturdu. Bu sistemler güvenli ve düşük riskli denemeleri mümkün kılarak hizmetleri kolaylaştırdı ve daha kapsamlı yapay zekâ benimseme stratejilerine bilgi sağladı. New Jersey ve Washington D.C. dahil olmak üzere şehirler, Azure kullanarak benzer yaklaşımlar uyguladı.
Finans sektöründe Birleşik Krallık Finansal Davranış Otoritesi, firmalara yapay zekâ modellerine, veri kümelerine ve düzenleyici rehberliğe erişim sağlamak üzere NVIDIA ile ortaklaşa "güçlendirilmiş kum havuzu" olarak adlandırdıkları bir çözüm oluşturdu. Kum havuzu, uyumluluk ve denetimi güvence altına alırken dolandırıcılık tespiti, risk yönetimi ve otomasyon alanlarında yenilikçiliği kolaylaştırdı.
Korumalı alan yaklaşımı, ekiplerin arındırılmış verileri kullanarak belirli kullanım alanları için yapay zekâ araçlarını test edebileceği özel alanlar oluşturur. Finans ekibi, müşteri tanımlayıcıları kaldırılmış geçmiş verileri kullanarak yapay zekâ destekli tahmin modellerini deneyebilir. İnsan kaynakları ekibi, sentetik aday profillerini kullanarak özgeçmiş tarama araçlarını test edebilir. Pazarlama ekibi, piyasaya sürülmemiş ürün bilgilerini paylaşmadan kampanya fikirlerinin prototipini oluşturabilir.
Bu ortamlar iki amaca hizmet eder. Çalışanların yapay zekâ yeteneklerine duyduğu ihtiyacı karşılar ve BT ile uyum ekiplerine, yeni araçları kurumsal çapta kullanıma sunmadan önce değerlendirebilecekleri kontrollü test alanları sağlar.
Bir ekip korumalı alan ortamında değerli bir yapay zekâ kullanım alanı belirlediğinde kuruluş, daha geniş çaplı kullanıma sunmadan önce aracı gerektiği gibi inceleyebilir ve uygun veri koruma anlaşmaları için müzakere yapabilir.
CHRO'nun Yapay Zekâ Yönetişimindeki Rolü
CIO'lar genellikle yapay zekâ yönetişimi girişimlerine liderlik etse de CHRO'lar, çoğu zaman yeterince önemsenmeyen ve aynı derecede kritik bir rol oynar. Gölge yapay zekâ yalnızca bir teknoloji sorunu değildir; çalışanların nasıl çalıştığına, karşılaştıkları verimlilik baskılarına ve resmî araçların ihtiyaçlarını karşılayacağına güvenip güvenmediklerine dayanan bir insan sorunudur.
CHRO'ların, gölge yapay zekânın benimsenmesini yönlendiren kültürel dinamikleri ele alması gerekir. Çalışanlar yeni yapay zekâ araçlarına erişim talep etmenin altı aylık bir satın alma sürecini başlatacağına inanırsa çözüm yolları arayacaktır. BT politikalarını meşru risk yönetimi yerine verimliliğin önündeki engeller olarak görürlerse yine aynı şey olur.
Bu, CHRO'ların güvenliği kullanılabilirlikle dengeleyen yönetişim çerçevelerini savunmasını gerektirir. Bir yapay zekâ ile yazma aracını kullanmak için on beş onay adımı gerektiren bir sistem, teorik olarak ne kadar güvenli olursa olsun başarısız olur. Çalışanlar bunun yerine yalnızca ChatGPT'yi kullanır ve bundan hiç bahsetmez. Etkili yönetişim, doğru yolu en kolay yol hâline getirir.
CHRO'lar ayrıca çalışan davranışını gölge yapay zekâdan onaylanmış alternatiflere yönlendirmek için gereken değişim yönetiminden de sorumludur. Bu; yönetişimin neden önemli olduğuna ilişkin iletişimi, onaylanmış araçlar konusunda eğitimi ve mevcut araçlar ihtiyaçlarını karşılamadığında çalışanların yeni yetenekler talep edebilmesi için açık kanallar oluşturmayı kapsar.
Performans yönetimi boyutu da göz ardı edilemez. Kuruluşlar, yapay zekâ kullanım politikalarını ihlal eden çalışanlara nasıl yaklaşacaklarına karar vermelidir. Giderek daha fazla çalışan yapay zekâ araçlarına yöneticilerinden veya iş arkadaşlarından daha fazla güveniyor; bu da güvenin insan ilişkilerinden teknolojiye doğru kaydığını gösteriyor. Bu güven dinamiği, uygulamayı zorlaştırıyor. Aşırı sert olunursa çalışanlar yapay zekâ kullanımını daha dikkatli gizler; aşırı hoşgörülü olunursa politikalar anlamını yitirir.
İşe Yarayan İzleme Sistemleri
Etkili yapay zekâ izleme, güvenlik ihtiyaçlarını gizlilik endişeleri ve çalışanların güveniyle dengelemeyi gerektirir. En etkili yaklaşımlar bireysel davranıştan ziyade verinin hareketine odaklanır. Sistemler, panolara kopyalanan veya harici sitelere yüklenen ve potansiyel olarak hassas bilgiler içeren büyük hacimli verileri izler; bunlar rutin çalışmadan ziyade olası veri sızıntısına işaret eden kalıplardır.
İzlemede bağlam son derece önemlidir. Bir mühendisin kodu bir yapay zekâ aracına yapıştırması, hata ayıklama yardımı aradığı anlamına gelebileceği gibi özel algoritmaları paylaştığı anlamına da gelebilir. İzleme sisteminin bu farkı anlaması gerekir; bu genellikle hassas kod depolarını açık kaynak projelerinden farklı şekilde işaretleyen veri sınıflandırma sistemleri aracılığıyla sağlanır.
Bazı kuruluşlar, riskli davranış tespit edildiğinde müdahale eden "tam zamanında" eğitim sistemlerini uygulamaya koyuyor. Bir çalışan müşteri verisi gibi görünen bir içeriği harici bir yapay zekâ aracına yapıştırmaya çalışırsa sistem, veri koruma politikalarını açıklayan ve çalışanı onaylanmış alternatiflere yönlendiren bir uyarı oluşturur. Bu yaklaşım cezalandırmadan eğitim sağlar ve politika ihlalleri gerçekleşmeden önce geri adım atma olanağı sunar.
Satın Alma Sorunu
Gölge yapay zekânın önemli bir itici gücü, satın alma süreçlerindeki sürtüşmedir. Çalışanlar dakikalar içinde bir ChatGPT veya Claude hesabı oluşturup çalışmaya başlayabilir. BT'nin kurumsal bir yapay zekâ aracını onaylaması, satın alması ve kullanıma sunması aylar sürebilir. Bu zaman farkı, gölge yapay zekânın benimsenmesini kaçınılmaz hâle getirir.
İleri görüşlü kuruluşlar, belirli kriterleri karşılayan yapay zekâ araçları için hızlandırılmış satın alma süreçleri oluşturuyor. Bir araç hassas verilere erişim gerektirmiyor, temel sistemlerle entegre olmuyor ve sınırlı bir kullanıcı kitlesine hizmet veriyorsa onay aylar yerine günler içinde verilebilir. Bu, daha yüksek riskli kullanımlar için uygun denetimi korurken gölge kullanıma yönelik teşviki azaltır.
Bazı kuruluşlar, çalışanların kurumsal anlaşmalar aracılığıyla anında erişebileceği, önceden onaylanmış yapay zekâ hizmetleri katalogları olan "yapay zekâ araç kütüphanelerini" benimsiyor. BT, her yeni yapay zekâ aracı için ayrı ayrı sözleşme müzakere etmek yerine büyük sağlayıcılarla çerçeve anlaşmalar oluşturuyor ve çalışanlar ihtiyaç duydukça erişimi etkinleştirebiliyor. Bu, gölge yapay zekânın hızını onaylanmış araçların yönetişimiyle bir araya getiriyor.
More Articles
Yönetişimin Yetersiz Kaldığı Noktalar
Mevcut yapay zekâ yönetişimi çerçeveleri, ortaya çıkan çeşitli zorluklarla başa çıkmakta zorlanıyor. Bunlardan ilki, diğer yazılımlara gömülü yapay zekâ araçlarının giderek artan yetenekleridir. Microsoft Copilot doğrudan Office 365'e entegre olur, Adobe'nin yapay zekâ özellikleri Creative Cloud'un içinde yer alır ve Salesforce Einstein CRM iş akışları içinde çalışır. Bu "görünmez" yapay zekâ yetenekleri, yönetişim gerektiren ayrı araçlar olarak değerlendirilmez; ancak önemli miktarda iş verisini işler.
İkinci zorluk kişisel cihazları içerir. Birçok kuruluş, çalışanların kişisel telefonlarından ve dizüstü bilgisayarlarından iş e-postalarına ve belgelerine erişmesine olanak tanıyan kendi cihazını getir politikalarına sahiptir. Bu cihazlarda iş verilerine erişebilen yapay zekâ asistanları (Siri, Google Assistant veya üçüncü taraf araçlar) bulunduğunda, geleneksel ağ tabanlı izleme etkisiz hâle gelir.
Üçüncü zorluk, yapay zekâ kullanımı ile yapay zekâya bağımlılık arasındaki farkı belirlemektir. Yönetişim çerçeveleri, çalışanların hangi araçlara erişeceğini kontrol edebilir; ancak çalışanların uygun eleştirel düşünme becerileri geliştirip geliştirmediğini veya yapay zekâ çıktılarından aşırı derecede yararlanmaya başlayıp başlamadığını ele almakta zorlanır. Her e-postayı taslak hâline getirmek için yapay zekâ kullanan bir çalışan, herhangi bir politikayı ihlal etmiyor olabilir; ancak yazma becerilerini yapay zekâ öncesi hızının çok daha düşük bir oranında geliştiriyor olabilir.
Başarı Nasıl Görünür?
Verimliliği sekteye uğratmadan yapay zekâ kullanımını başarıyla yöneten kuruluşların çeşitli ortak özellikleri vardır.
- Çalışanların hukuki yorum gerektirmeden anlayıp uygulayabileceği açık ve basit politikalar oluştururlar.
- İnsanları yeniden gölge araçlara yönlendiren yetersiz alternatifler yerine, çalışanların ihtiyaçlarını gerçekten karşılayan onaylı alternatifler sunarlar.
- Çalışanların onaylı araçlardaki eksiklikleri bildirebileceği veya yeni yetenekler talep edebileceği geri bildirim mekanizmaları oluştururlar.
- Yönetişimi değişmez bir kural kitabı yerine devam eden bir diyalog olarak ele alırlar.
Politikaların neden var olduğu, hangi riskleri azalttığı ve nasıl geliştiği hakkında düzenli iletişim kurulması, çalışanların desteğini korur. Çalışanlar yönetişimin kendilerini sorumluluktan, kendi bilgilerini tehlikeye atabilecek veri ihlallerinden ve düzenleyici ihlallerden koruduğunu anladığında, uyum zorla uygulanan bir gereklilik olmaktan çıkar ve kültürel bir hâl alır.
Gölge yapay zekâ ile mücadele eden kuruluşlar genellikle bunun tam tersi özellikler sergiler:
- Hukuki yorum gerektiren karmaşık politikalar
- Yetenek ve kullanım kolaylığı açısından tüketici ürünlerinin gerisinde kalan onaylı araçlar
- BT'nin gerekçeyi açıklamadan veya geri bildirim istemeden politikaları zorunlu kıldığı tek yönlü iletişim.
İleriye Giden Yol
Gölge yapay zekâ ortadan kaybolmayacak. Tüketici yapay zekâ araçları yetenek ve erişilebilirlik açısından gelişmeye devam edecek ve bu da onları verimlilik artışı arayan çalışanlar için sürekli olarak cazip kılacak. Yönetişim açısından zorluk, gölge yapay zekâyı ortadan kaldırmak değil; yapay zekâ benimsemesini hem kuruluşun çıkarlarını hem de çalışan verimliliğini koruyan yönetilen sistemlere yönlendirmektir.
Bu, yalnızca politika belgelerinde değil, uygulamada da işe yarayan çerçeveler oluşturmak için CIO'lar, CHRO'lar ve iş liderleri arasında ortaklık kurulmasını gerektirir. Bürokratik ikameler olarak hizmet etmek yerine tüketici alternatifleriyle gerçekten rekabet eden onaylı araçlara yatırım yapılmasını gerektirir. Çalışanlara açık rehberlik verildiğinde iyi kararlar alacaklarına ve liderliğin yönetişim sınırları içinde etkili biçimde çalışmak için gerekli kaynakları sağlayacağına güvenilmesini gerektirir.
Alternatif ise resmi politika ile fiilî uygulama arasındaki kopukluğun büyümesidir; bu durumda gölge yapay zekâ kullanımı, kuruluşların ne görebildiği ne de yönetebildiği biçimlerde genişlemeyi sürdürür. 2025 yılında veriler, kurumsal üretken yapay zekâ projelerinin yaklaşık üçte birinin düşük veri kalitesi, yetersiz risk kontrolleri, artan maliyetler veya belirsiz iş değeri nedeniyle sekteye uğramasının beklendiğini gösterdi. Araştırmalar, yapay zekâ projelerinin genel olarak %80'inden fazlasının başarısız olduğunu gösteriyor.